VLESS Reality für einen VPN-Dienst: TCP mit Vision, XHTTP oder gRPC
VLESS Reality – darauf setzen heute die meisten Dienste mit Abo, und genau das verbirgt sich in unserem Kalkulator hinter der Zeile „PRO-Einrichtung für Russland“. In 53 % der Berechnungen fällt die Wahl darauf, und fast jeder fragt dasselbe: Worin unterscheidet sich TCP von XHTTP, und was davon soll man einsetzen. Unten stehen vier Transporte in einer Tabelle, samt der Position von Xray selbst – und die Antwort, warum bei einem Dienst, der lange läuft, Primär- und Ausweichserver auf verschiedenen Transporten laufen.
Kurze Antwort
Reality ersetzt TLS: Die Verbindung sieht aus wie gewöhnliches HTTPS zu einer fremden Website, eigene Domain und Zertifikat sind nicht nötig. Vision gleicht die ersten Pakete an, damit darin kein zweites TLS erkennbar ist. Der Transport für einen direkten Server ist TCP mit Vision, für den Betrieb über CDN – XHTTP. gRPC empfiehlt Xray selbst durch XHTTP zu ersetzen. Primär- und Ausweichserver eines Dienstes sollte man auf verschiedenen Transporten halten, und das ist keine Übervorsicht.
Was Reality ist und wozu es eine fremde Website braucht
Klassisches Schema: Sie kaufen eine Domain, holen ein Zertifikat, richten TLS ein, und Ihr Server antwortet wie eine Website. Das Problem: Der Server ist dabei Ihrer, mit Ihrem Zertifikat, und er hat einen Fingerabdruck.
Reality lässt diesen Schritt weg. Im README des Projekts steht es genau so: Das Protokoll sei „intended to replace the use of TLS“ und „can point to other people's websites“, eine Domain muss man nicht kaufen. Der Client beginnt den TLS-Handshake mit dem Namen einer fremden Website, der Xray-Server antwortet mit dem echten TLS dieser Website, erkennt aber den eigenen Client am Schlüssel und spricht danach mit ihm. Für den Prüfer in der Mitte ist diese Verbindung „undistinguishable with the specified SNI“, also nicht von einem Besuch auf jener Website zu unterscheiden.
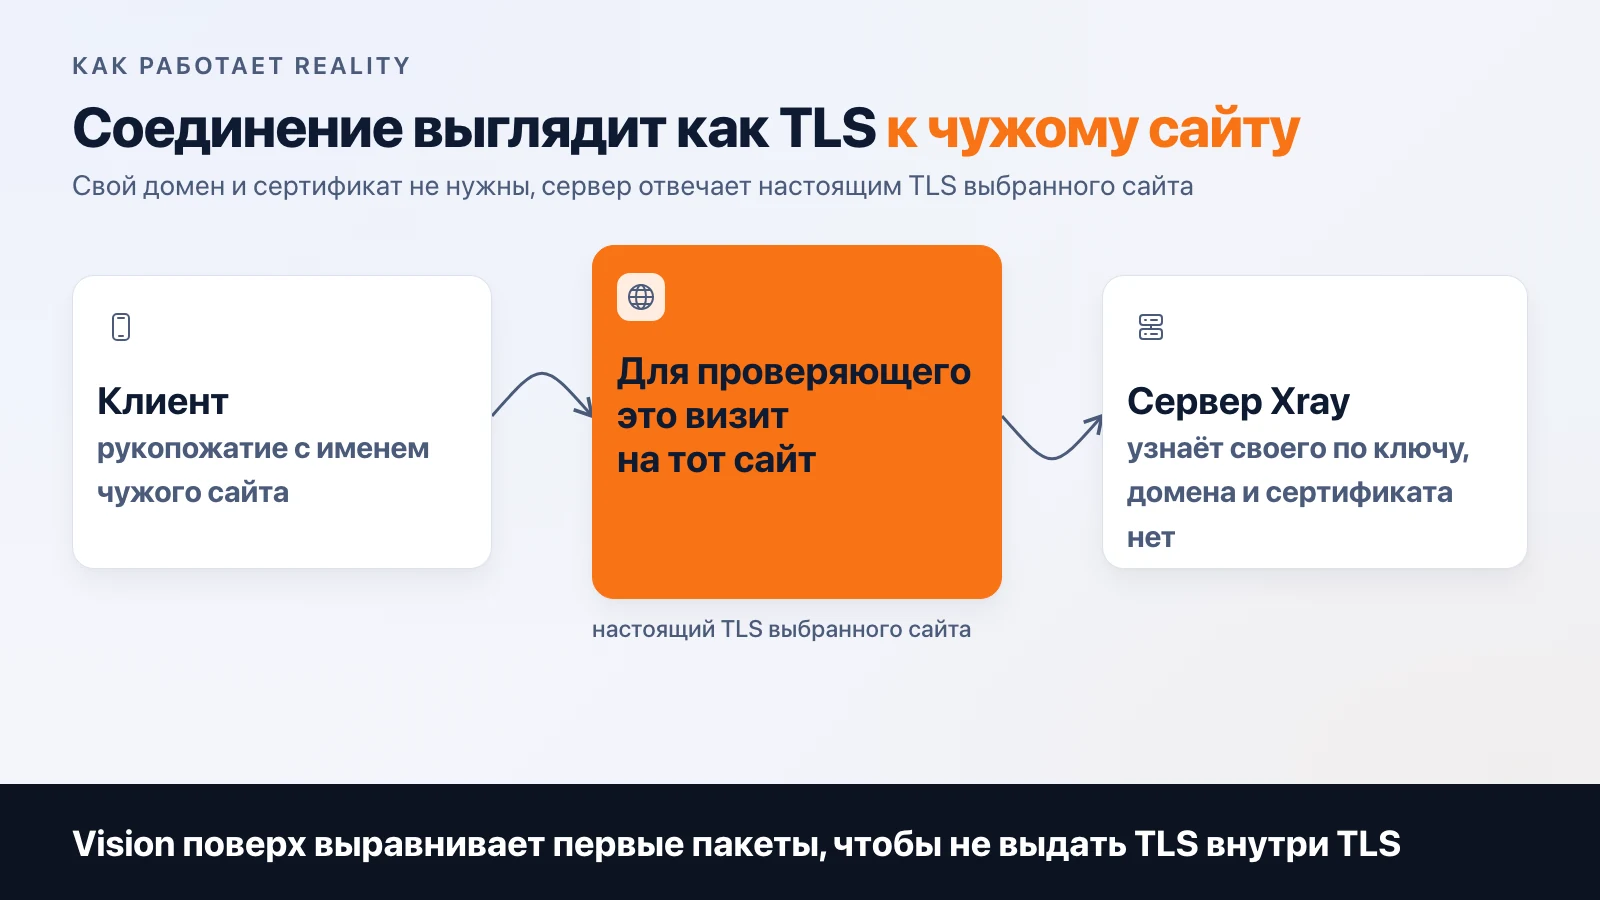
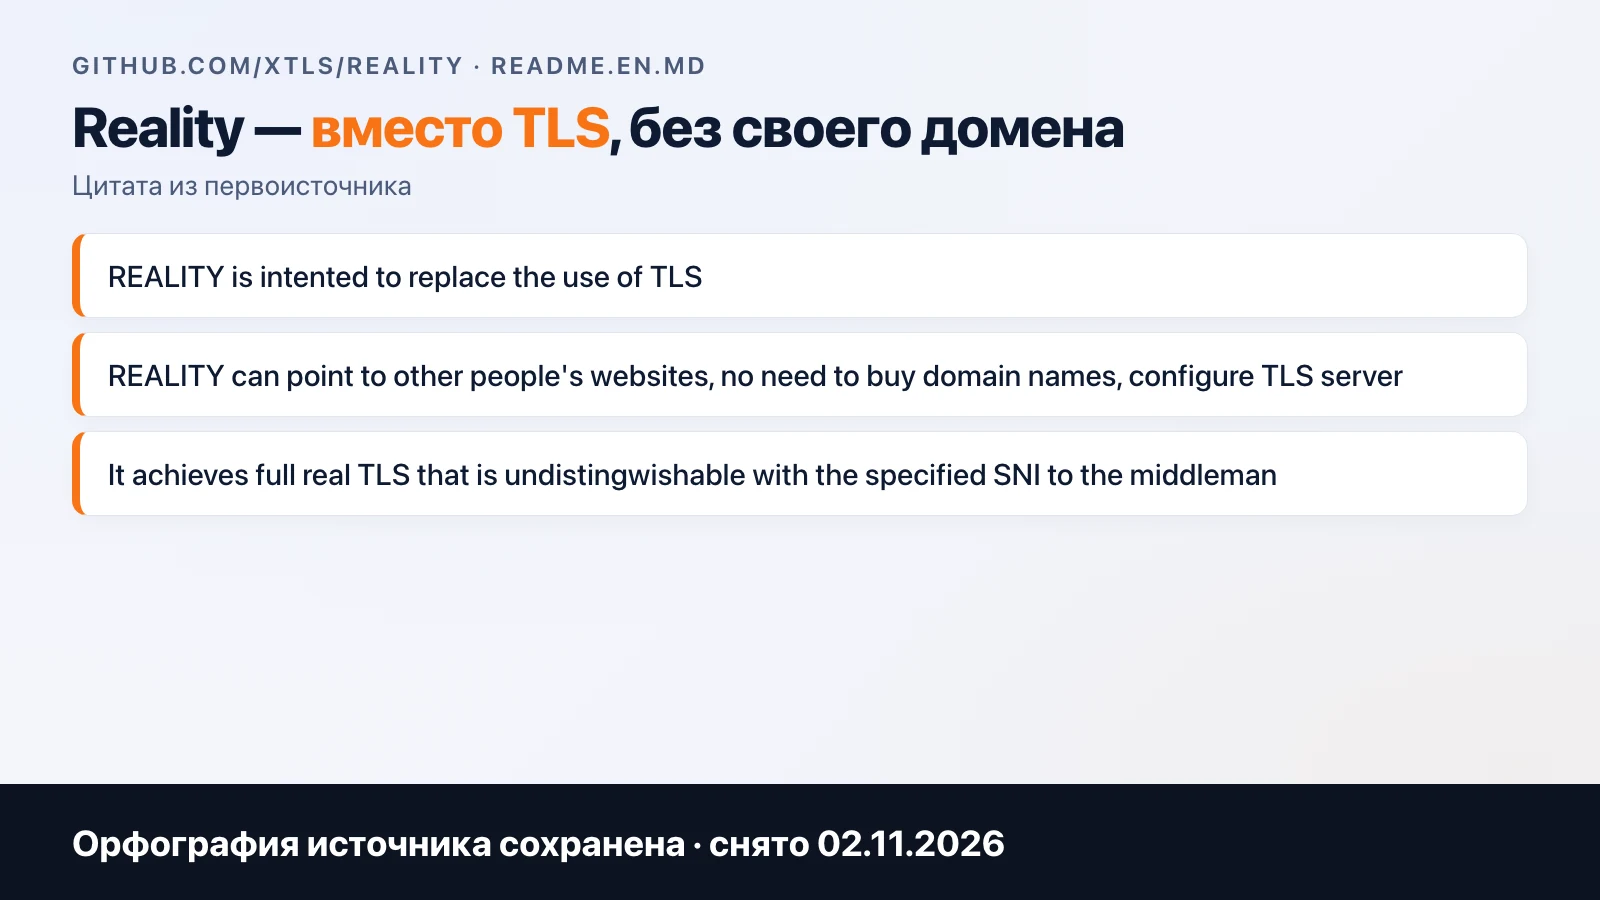
README des Projekts REALITY, aufgenommen am 2. November 2026. Der Server ist ein Fork des tls-Pakets aus Go.
Was das dem Dienstbesitzer bringt: Ein Node lässt sich ohne Domain hochziehen, das Zertifikat läuft nicht ab, und beim Umzug auf einen anderen Server muss nichts neu ausgestellt werden. Was es nicht bringt: Reality läuft nicht über CDN, weil das CDN Ihr Zertifikat sehen muss – und das gibt es nicht.
Vision: wozu die ersten Pakete angeglichen werden
Reality deckt die äußere Schicht ab. Darin läuft trotzdem der Traffic des Nutzers, und wenn er eine Website über HTTPS öffnet, entsteht TLS in TLS. Der Autor von Xray erklärt in der Diskussion zu Vision, dass die Daten doppelt verschlüsselt werden, jede Schicht einen Header hinzufügt und die Längen der ersten Handshake-Pakete eine statistische Form annehmen, an der man solche Verbindungen erkennt.
Vision (flow: xtls-rprx-vision) füllt kurze Handshake-Pakete auf eine Länge zwischen 900 und 1400 Byte auf und hört nach den ersten inneren Paketen auf, die Daten anzufassen – es kopiert sie einfach. Daher die geringe Last: Nur der Anfang wird verschlüsselt. Die Timings der Pakete lässt Vision unberührt, das schreibt der Autor ausdrücklich.
Praktische Schlussfolgerung: Vision lässt sich nur auf TCP und nur mit Reality oder TLS einschalten. Für XHTTP ist es nicht nötig, dort gilt eine andere Mechanik.
Die Transporte in einer Tabelle
| Transport | Über CDN | Last auf dem Node | Position von Xray (02.11.2026) | Wofür |
|---|---|---|---|---|
| TCP + Reality + Vision | nein | am niedrigsten | Hauptweg für den direkten Server | direkter Server ohne CDN |
| XHTTP + Reality oder TLS | ja, in der TLS-Variante | höher als TCP, hängt vom Modus ab | empfohlen statt gRPC und WebSocket | CDN und Netze, in denen TCP nicht durchkommt |
| gRPC + TLS | über HTTP/2-Proxy | mittel | „es wird empfohlen, auf XHTTP zu wechseln“, Risiko von aktivem Probing | Altkonfigurationen |
| WebSocket + TLS | ja | mittel | Xray empfiehlt XHTTP stattdessen | Altkonfigurationen |
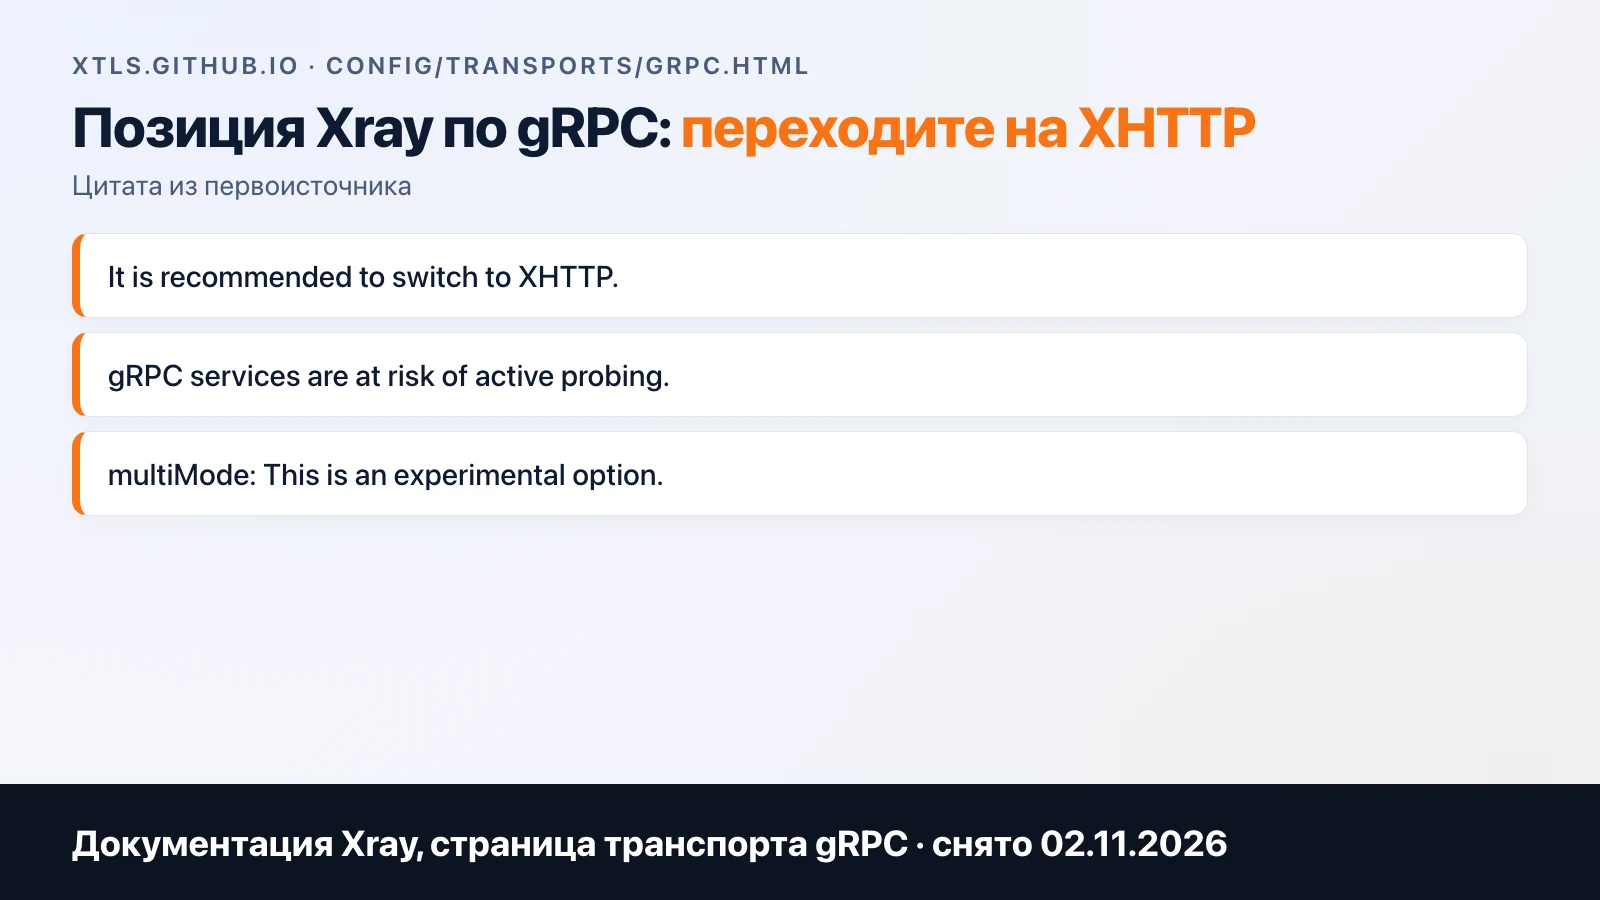
Die gRPC-Seite in der Xray-Dokumentation. Der Satz „It is recommended to switch to XHTTP“ steht dort im Klartext, und multiMode ist als experimentell markiert.
Aus der Tabelle wird klar, warum sich die Wahl in der Praxis auf zwei Zeilen reduziert. Direkter Server – TCP mit Vision, leicht und schnell. Alles, was über CDN oder ungewöhnliche Netze laufen muss – XHTTP.
XHTTP: drei Modi und CDN
XHTTP erschien Ende 2024 als Ersatz für SplitHTTP und bekam, so der Autor, „eine echte Trennung der Ströme nach oben und unten“. Es gibt drei Modi:
packet-up– Upload in einzelnen Requests, Download als Stream. Der kompatibelste: Wenn CDN oder Reverse-Proxy den Rest abschneiden, wird er eingeschaltet.stream-up– sowohl Upload als auch Download als Stream über HTTP/2. Dieser Modus hat laut Beschreibung des Autors den alten gRPC-Transport bei der Arbeit über CDN ersetzt.stream-one– ein einziges POST, dessen Antwort der Rückstrom ist. Der Standardmodus, wenn die äußere Schicht Reality ist.
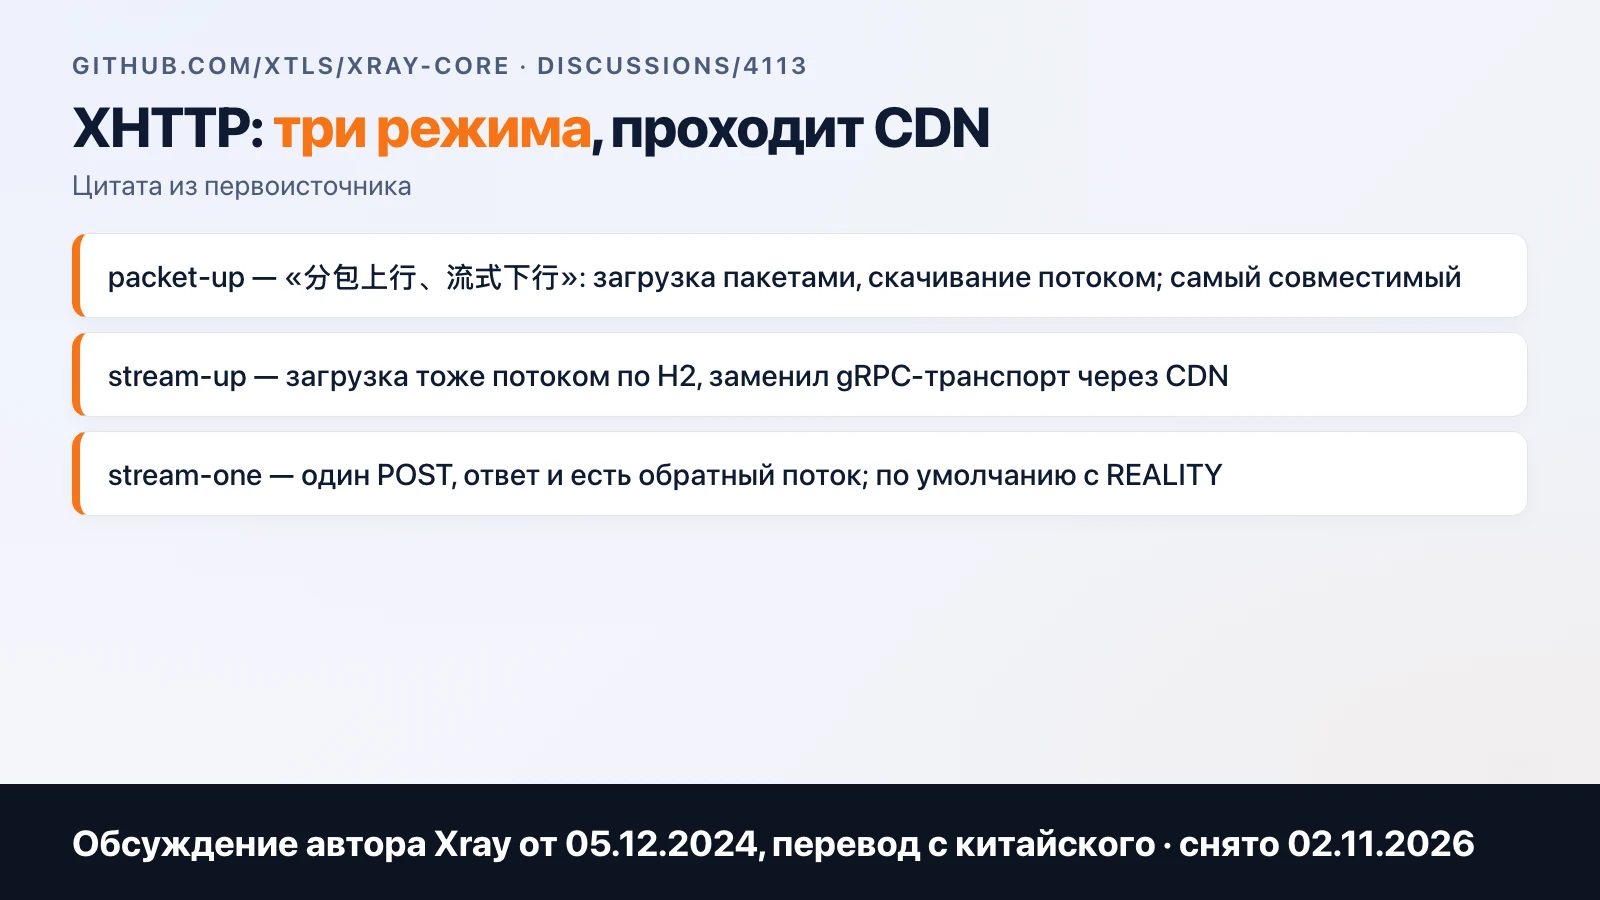
Diskussion Nr. 4113 im Repository Xray-core, in der der Autor XHTTP und seine Modi beschrieben hat.
Zwei Anmerkungen aus derselben Diskussion, die man vor der Einrichtung kennen sollte. Cloudflare schließt den Downstream-HTTP-Stream ohne Daten nach 100 Sekunden – das muss man in den Parametern berücksichtigen. Und wenn die Verbindung über CDN nicht klappt, rät der Autor, die gRPC-Unterstützung im CDN-Panel zu aktivieren oder auf packet-up zu wechseln.
Warum Haupt- und Backup-Server auf unterschiedlichen Transporten laufen müssen
Öffnen Sie die Serverliste eines beliebigen Dienstes, der seit über einem Jahr läuft, und sehen Sie sich die Zeilen unter den Namen an: Dort stehen fast immer sowohl TCP als auch xhttp. Das ist kein Durcheinander in den Einstellungen, sondern eine Absicherung.
Wenn ein Transport in einem bestimmten Netz nicht mehr durchkommt, ist der zweite wahrscheinlich noch intakt, und für den Nutzer reicht es, den Server zu wechseln. Ein Server auf einem einzigen Transport ist eine Wette darauf, dass sich nichts ändert – und in den Netzen der Mobilfunkanbieter ändert sich viel und schnell. Ein Backup-Server auf demselben Transport wie der Hauptserver gilt nicht als Backup: Er fällt in derselben Minute aus.
Was genau und auf welchen Nodes ein konkreter Dienst betreibt, wird in Artikeln nicht veröffentlicht. Das ist der Teil der Arbeit, der einen Dienst widerstandsfähig macht, und es gibt keinen Grund, ihn öffentlich zugänglich zu machen.
Warum eine Konfiguration aus der Dokumentation im WLAN hält und im Mobilfunk ausfällt
Ein Klassiker unter den Support-Anfragen bei einem jungen Dienst: „Zu Hause funktioniert es, draußen nicht.“ Eine Konfiguration aus dem Xray-Wiki oder aus dem Panel ist für ein Netz ausgelegt, in dem niemand zwischen Client und Server eingreift. Ein Heim-WLAN ist normalerweise so ein Netz. Bei Mobilfunkanbietern funktioniert die Filterung anders: Dieselbe Verbindung lässt der eine Anbieter durch, der zweite trennt sie nach einer Minute, der dritte baut sie gar nicht erst auf.
Deshalb beweist ein Test auf dem eigenen Handy zu Hause gar nichts. Getestet werden muss bei mehreren Anbietern, draußen und zu verschiedenen Tageszeiten. Und was am Ende dabei herauskommt, stimmt selten mit der Konfiguration aus der Dokumentation überein: andere Transporte auf anderen Nodes, andere Parameter, andere Routen für einen Teil der Dienste. Im Kalkulator ist das die Position „PRO-Einrichtung für Russland“, getrennt von der Basiseinrichtung des Panels – und jetzt ist klar, warum: Die Basiseinrichtung ist die Konfiguration aus der Dokumentation, und PRO ist das, was sie dort zum Laufen bringt, wo Ihre Abonnenten leben.
Release v26.10.31: Was Sie jetzt aktualisieren sollten
Die Realität eines Dienstbetreibers: Der Xray-Core wird häufig aktualisiert, und manchmal ist das nicht optional. Am 31. Oktober 2026 ist Xray-core v26.10.31 erschienen, und das ist ein Notfall-Update: Im Linux-Kernel wurde eine Schwachstelle gefunden, über die das Lauschen auf IPv4-MPTCP entfernten Root-Zugriff ermöglicht, deshalb ist MPTCP in Xray jetzt standardmäßig deaktiviert. Die vorherige Version v26.10.29 wurde zurückgezogen, der Autor bittet darum, so schnell wie möglich zu aktualisieren.
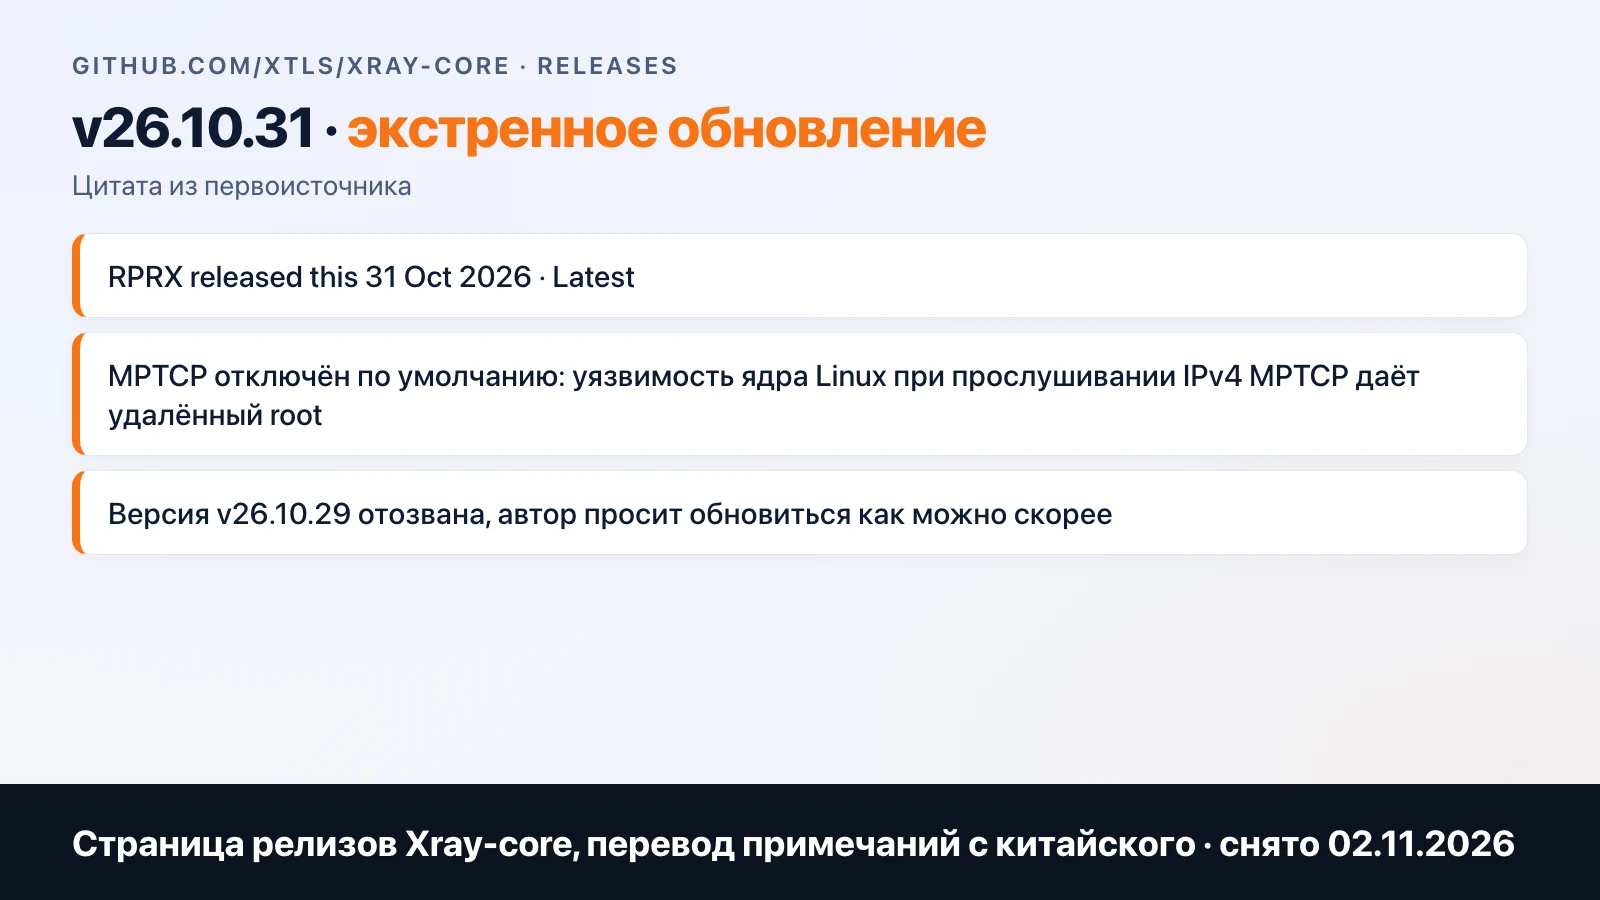
Wenn Sie das Panel nach einer Anleitung von vor einem halben Jahr installiert und den Core seitdem nicht aktualisiert haben, ist das ein Grund, die Version heute zu prüfen. Alle drei Panels aus dem Artikel über 3x-ui, Marzban und Remnawave laufen auf Xray-core und aktualisieren ihn getrennt von sich selbst.
FAQ
Reality oder TLS mit eigener Domain? Reality benötigt weder Domain noch Zertifikat und zeigt dem Prüfenden das echte TLS einer fremden Website. TLS mit eigener Domain ist dort nötig, wo der Traffic über ein CDN läuft.
Worin unterscheidet sich Vision von Reality? Reality ist eine Ebene anstelle von TLS, Vision ein Stream-Modus innerhalb von VLESS, der die Längen der ersten Pakete angleicht. Sie arbeiten zusammen.
Wird gRPC noch gebraucht? Die Xray-Dokumentation empfiehlt den Wechsel zu XHTTP. gRPC bleibt wegen alter Konfigurationen erhalten.
Welcher Transport funktioniert in den Mobilfunknetzen Russlands? Jeder aus der Dokumentation funktioniert im WLAN und funktioniert beim Mobilfunkanbieter möglicherweise nicht. Genau das ist die Einrichtung für Russland.
Unterstützen die Panels Reality? 3x-ui, Marzban und Remnawave laufen auf Xray-core, Reality und XHTTP sind in jedem enthalten.
Die Einrichtung der Transporte für Mobilfunkanbieter heißt im Kalkulator „PRO-Einrichtung für Russland“. Dort sehen Sie, was sie neben Panel, Server und Apps kostet.
Häufige Fragen
Reality oder TLS mit eigener Domain?
Reality braucht weder Domain noch Zertifikat und zeigt dem Prüfenden das echte TLS einer fremden Website. TLS mit eigener Domain braucht man dort, wo der Traffic über ein CDN läuft.
Worin unterscheidet sich Vision von Reality?
Reality ist eine Ebene anstelle von TLS, Vision ein Stream-Modus innerhalb von VLESS, der die Längen der ersten Pakete angleicht, damit sich das TLS im TLS nicht verrät. Beide arbeiten zusammen.
Wird gRPC in Xray noch gebraucht?
Die Xray-Dokumentation empfiehlt ausdrücklich den Umstieg auf XHTTP. gRPC bleibt der Kompatibilität mit alten Konfigurationen wegen erhalten.
Welches Transportprotokoll funktioniert in den Mobilfunknetzen Russlands?
Jedes Transportprotokoll aus der Dokumentation funktioniert im heimischen WLAN und kann beim Mobilfunkanbieter versagen: Dessen Filterung ist anders aufgebaut. Genau das ist die Anpassung an Russland – die lässt sich nicht aus einem Wiki kopieren.
Unterstützen 3x-ui, Marzban und Remnawave Reality?
Alle drei Panels laufen auf Xray-core, Reality und XHTTP sind in jeder verfügbar.
Ähnliche Artikel

Eigene App oder Happ: Was Sie den Kunden Ihres VPN-Dienstes bereitstellen
Happ ist kostenlos und in einer Minute installiert, wird aber aus dem russischen App Store entfernt. Eine eigene App durchläuft die Review über Monate. Was Sie Abonnenten bereitstellen – und wann.
Server für einen VPN-Dienst: Welchen VPS Sie nehmen und wie viel er leistet
Welcher VPS für einen VPN-Dienst mit Abonnements nötig ist: Bandbreite, Traffic-Limit, Prozessor. Zahlen aus einem laufenden Dienst: 79 TiB pro Monat, 395 Personen im Netz, was zuerst an seine Grenzen stößt.
Bezahlen im Telegram-Bot: Stars, YooKassa, SBP oder Krypto
Wie Sie im Telegram-Bot Zahlungen für ein Abo annehmen: die Telegram-Regel zu Stars, Gebühren bei YooKassa und Tribute, Krypto. Und wie in unserem Bot tatsächlich bezahlt wird.