VLESS Reality para un servicio VPN: TCP con Vision, XHTTP o gRPC
VLESS Reality es lo que hoy sostiene a la mayoría de los servicios con suscripción y lo que en nuestra calculadora se esconde tras la línea «configuración PRO para Rusia». Se elige en el 53 % de los cálculos, y casi todos preguntan lo mismo: en qué se diferencia TCP de XHTTP y cuál de los dos poner. Abajo van cuatro transportes en una sola tabla con la postura del propio Xray y la respuesta a por qué en un servicio que vive muchos años el servidor principal y el de respaldo van sobre transportes distintos.
Respuesta corta
Reality sustituye a TLS: la conexión parece un HTTPS normal hacia un sitio de terceros, y no hacen falta dominio ni certificado propios. Vision iguala los primeros paquetes para que dentro no se adivine un segundo TLS. El transporte para un servidor directo es TCP con Vision; para trabajar a través de un CDN, XHTTP. El propio Xray aconseja sustituir gRPC por XHTTP. Conviene tener el servidor principal y el de respaldo del servicio en transportes distintos, y no se trata de un exceso de precaución.
Qué es Reality y para qué necesita el sitio de terceros
El esquema clásico: compras un dominio, obtienes un certificado, levantas TLS y tu servidor responde como un sitio web. El problema es que el servidor es tuyo, con tu certificado, y tiene una huella.
Reality elimina ese paso. En el README del proyecto está escrito tal cual: el protocolo «intended to replace the use of TLS» y «can point to other people's websites», y no hay que comprar dominio. El cliente inicia el handshake TLS con el nombre de un sitio de terceros, el servidor Xray responde con el TLS real de ese sitio, y reconoce a su propio cliente por la clave y a partir de ahí conversa con él. Para quien inspecciona en medio, esta conexión es «undistinguishable with the specified SNI», es decir, indistinguible de una visita a ese sitio.
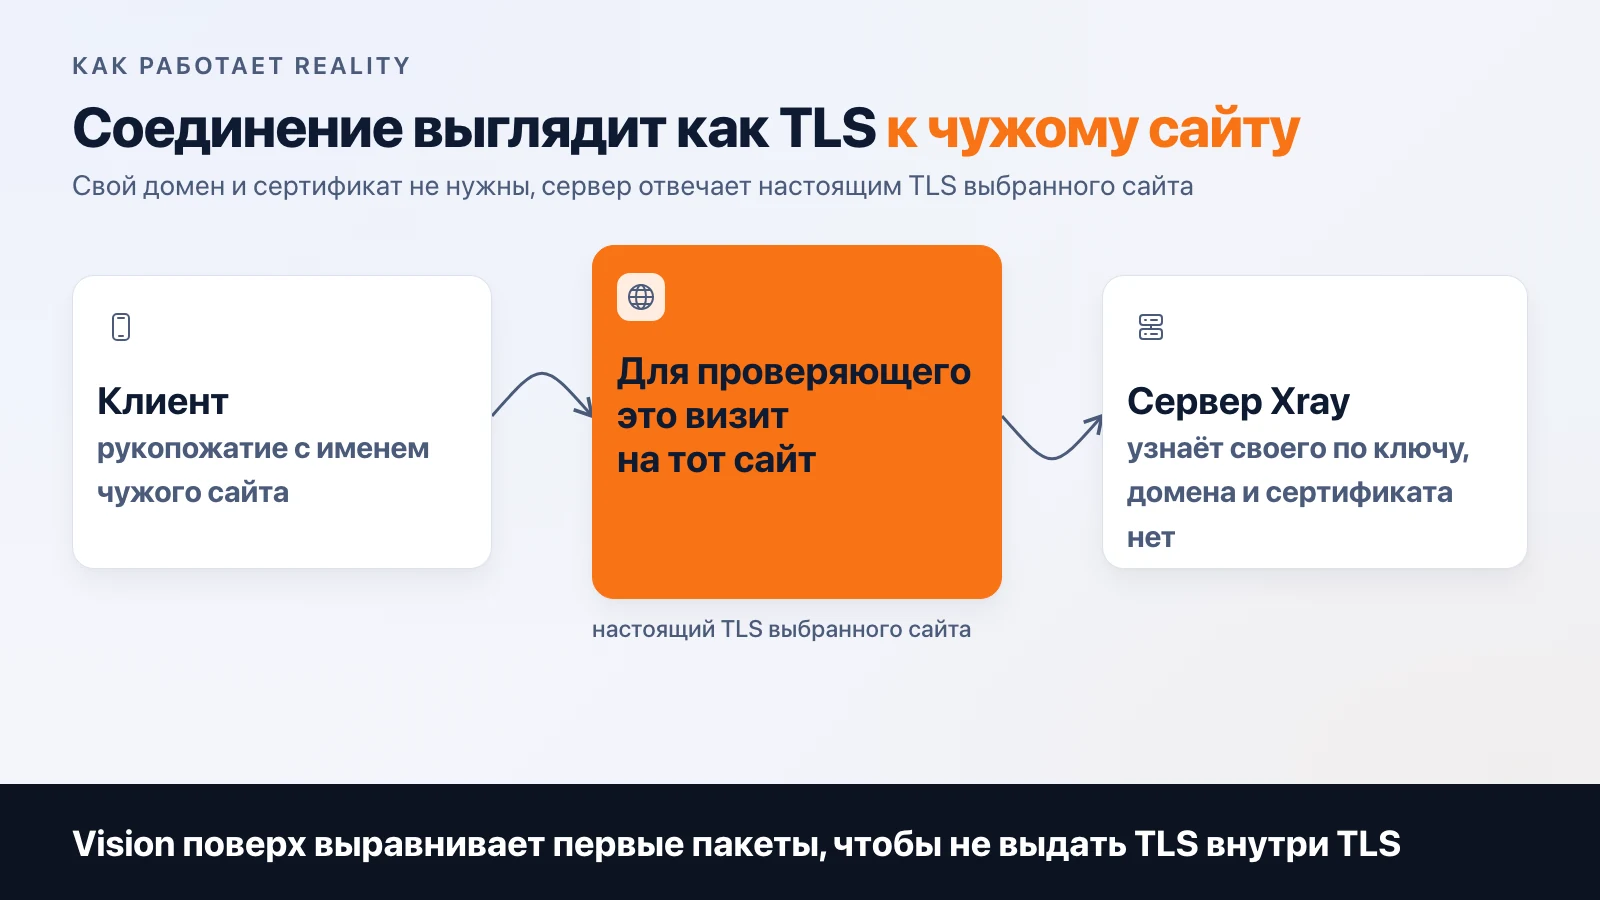
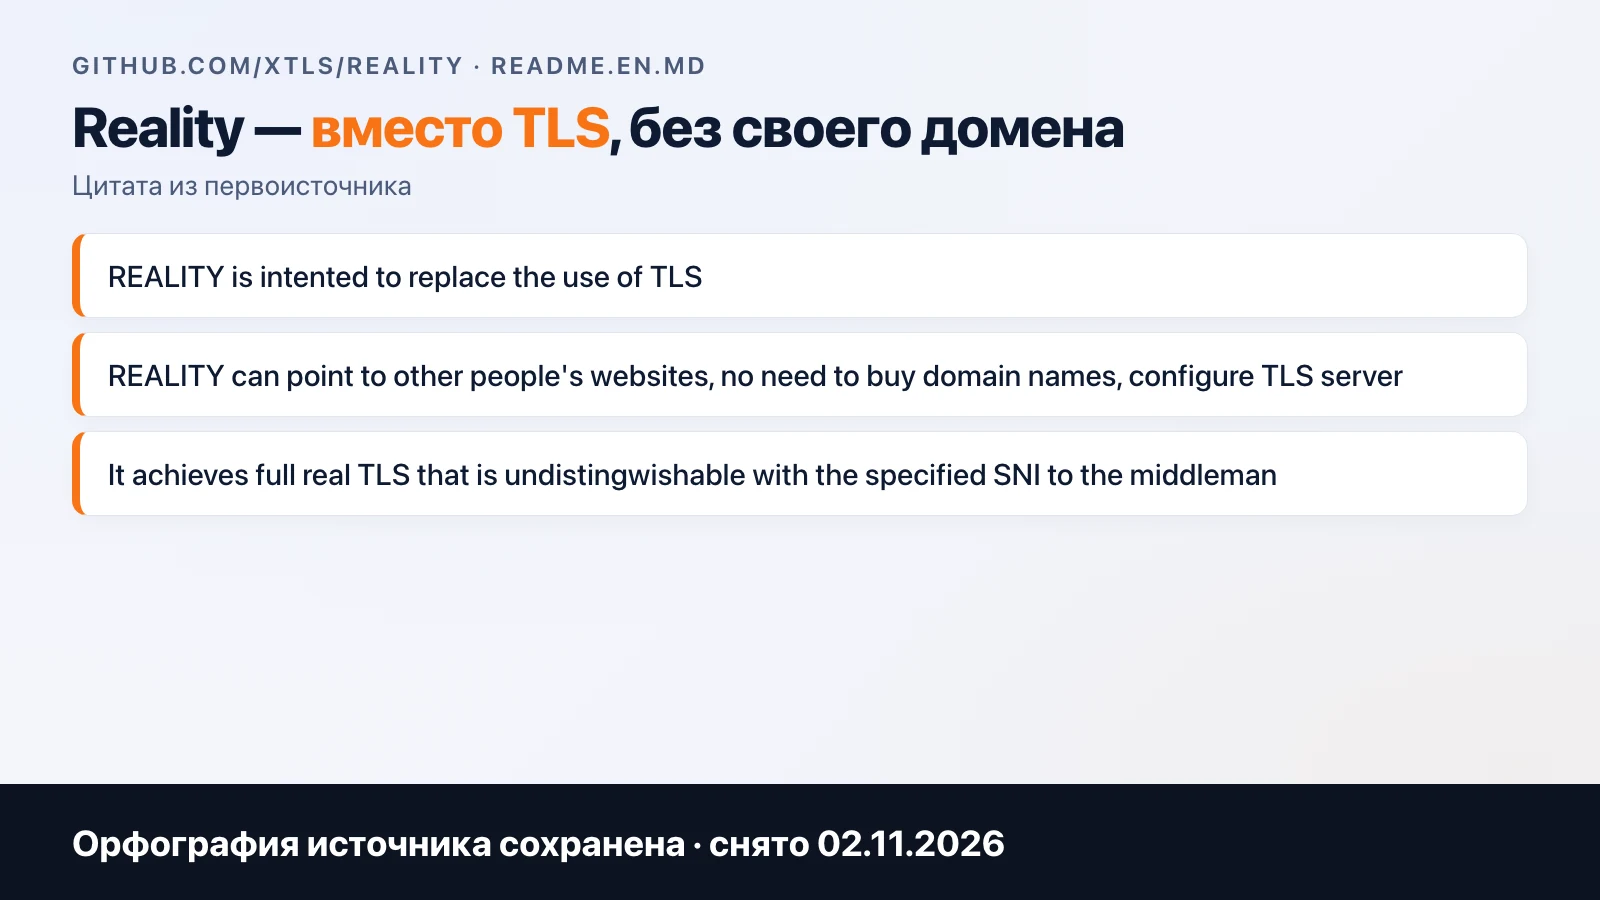
README del proyecto REALITY, capturado el 2 de noviembre de 2026. El servidor es un fork del paquete tls de Go.
Qué le da al dueño del servicio: el nodo se levanta sin dominio, el certificado no caduca y, al mudarse a otro servidor, no hay que reemitir nada. Qué no le da: Reality no pasa por un CDN, porque el CDN necesita ver tu certificado, y no lo hay.
Vision: para qué igualar los primeros paquetes
Reality cubre la capa externa. Dentro sigue yendo el tráfico del usuario, y cuando abre un sitio por HTTPS se produce TLS dentro de TLS. El autor de Xray, en el hilo sobre Vision, explica que los datos se cifran dos veces, cada capa añade una cabecera y las longitudes de los primeros paquetes del handshake adoptan una forma estadística por la que se reconoce ese tipo de conexión.
Vision (flow: xtls-rprx-vision) rellena los paquetes cortos del handshake hasta una longitud de entre 900 y 1400 bytes, y después de los primeros paquetes internos deja de tocar los datos y solo los copia. De ahí la baja carga: solo se cifra el inicio. Vision no altera los tiempos de los paquetes; el autor lo dice con claridad.
Conclusión práctica: Vision se activa solo sobre TCP y solo con Reality o TLS. Para XHTTP no hace falta, ahí la mecánica es otra.
Los transportes en una sola tabla
| Transporte | ¿Pasa por CDN? | Carga en el nodo | Postura de Xray (02.11.2026) | Para qué sirve |
|---|---|---|---|---|
| TCP + Reality + Vision | no | la más baja | ruta principal para un servidor directo | servidor directo sin CDN |
| XHTTP + Reality o TLS | sí, en la variante con TLS | más alta que TCP, depende del modo | recomendado en lugar de gRPC y WebSocket | CDN y redes donde TCP no pasa |
| gRPC + TLS | a través de un proxy HTTP/2 | media | «se recomienda cambiar a XHTTP», riesgo de sondeo activo | configuraciones antiguas |
| WebSocket + TLS | sí | media | Xray recomienda XHTTP en su lugar | configuraciones antiguas |
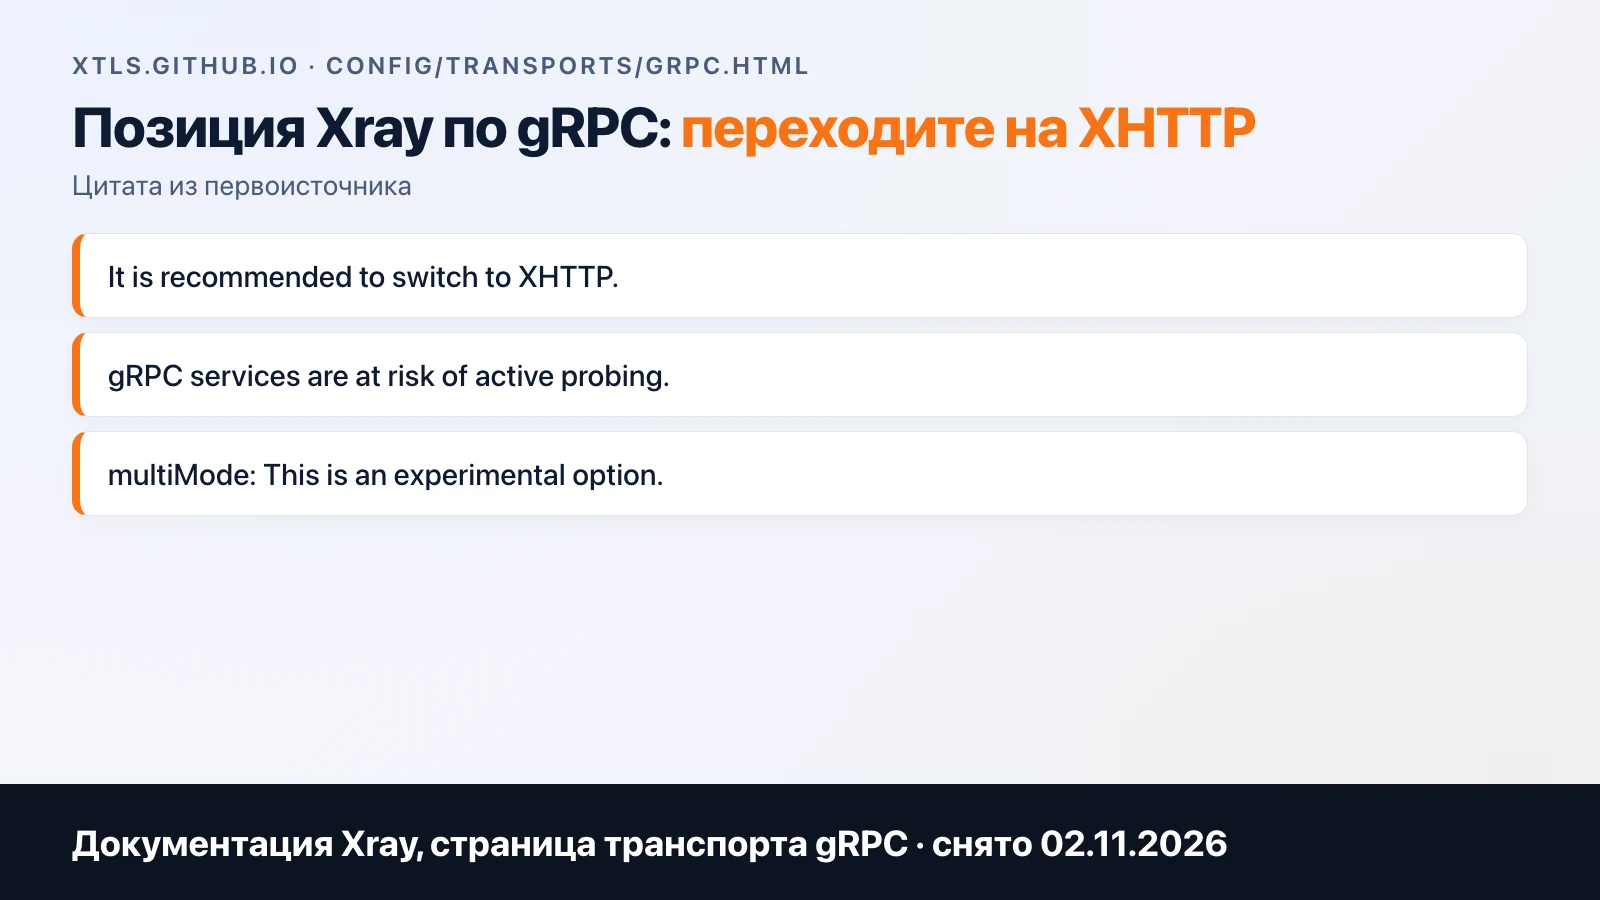
Página de gRPC en la documentación de Xray. La frase «It is recommended to switch to XHTTP» aparece tal cual, y multiMode está marcado como experimental.
En la tabla se ve por qué en la práctica la elección se reduce a dos filas. Servidor directo: TCP con Vision, ligero y rápido. Todo lo que deba pasar por un CDN o por redes atípicas: XHTTP.
XHTTP: tres modos y CDN
XHTTP apareció a finales de 2024 como reemplazo de SplitHTTP y, según el autor, incorporó «una separación real de los flujos de subida y de bajada». Tiene tres modos:
packet-up: la subida va en solicitudes separadas y la bajada, en flujo. Es el más compatible: si el CDN o el proxy inverso bloquea los demás, se activa este.stream-up: tanto la subida como la bajada van en flujo por HTTP/2. Según el autor, este modo sustituyó al antiguo transporte gRPC cuando se trabaja a través de un CDN.stream-one: un solo POST y su respuesta es el flujo de retorno. Es el modo por defecto cuando la capa externa es Reality.
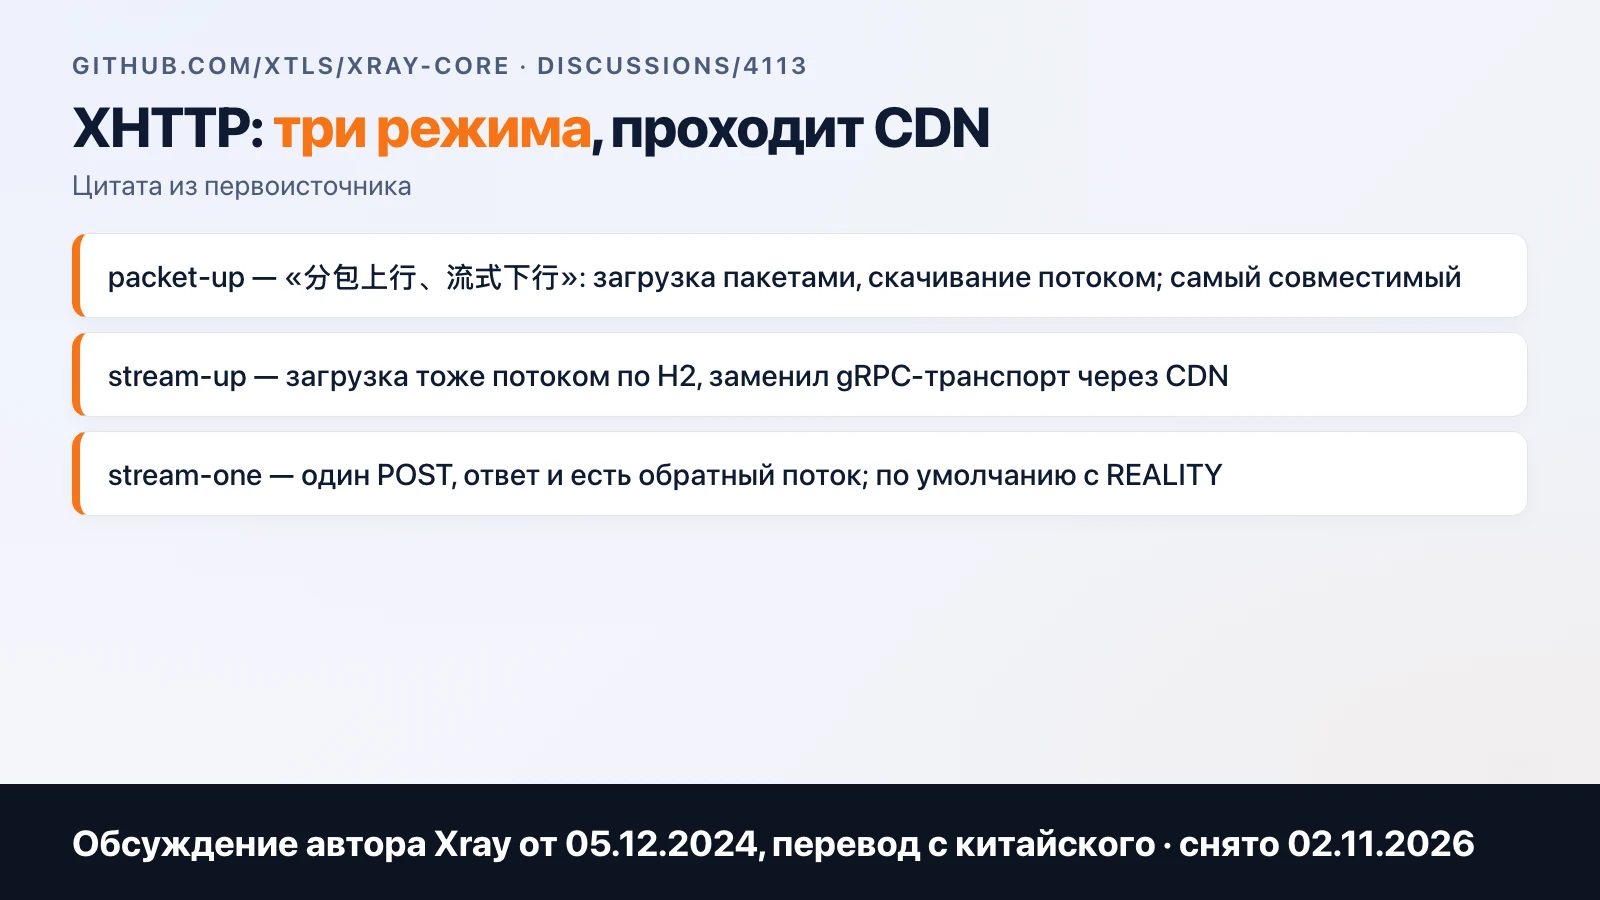
Hilo n.º 4113 del repositorio Xray-core, en el que el autor describió XHTTP y sus modos.
Dos salvedades del mismo hilo que conviene conocer antes de configurar. Cloudflare cierra el HTTP descendente sin datos a los 100 segundos, y eso hay que tenerlo en cuenta en los parámetros. Y si no conecta a través del CDN, el autor aconseja habilitar el soporte de gRPC en el panel del CDN o pasarse a packet-up.
Por qué el servidor principal y el de respaldo deben ir en transportes distintos
Abre la lista de servidores de cualquier servicio que lleve más de un año funcionando y mira las líneas debajo de los nombres: casi siempre habrá tanto TCP como xhttp. No es desorden en la configuración, sino un seguro.
Si un transporte deja de pasar en alguna red, lo más probable es que el segundo siga vivo, y al usuario le basta con cambiar de servidor. Un solo servidor en un solo transporte es apostar a que nada cambie, y en las redes de los operadores cambian muchas cosas y rápido. Un servidor de respaldo en el mismo transporte que el principal no cuenta como respaldo: se caerá en el mismo minuto.
Qué exactamente y en qué nodos está montado en un servicio concreto no se publica en los artículos. Es la parte del trabajo que hace que el servicio aguante, y no hay por qué publicarla en abierto.
Por qué la configuración de la documentación aguanta en Wi-Fi y se cae en la red móvil
Un clásico en el soporte de un servicio joven: “en casa funciona, en la calle no”. La configuración de la wiki de Xray o del panel está armada para una red donde nadie se mete entre el cliente y el servidor. El Wi-Fi de casa suele ser una red así. En los operadores el filtrado funciona distinto: la misma conexión, un operador la deja pasar, otro la corta al minuto y un tercero no la levanta en absoluto.
Por eso, probar en tu propio celular en casa no demuestra nada. Hay que probar con varios operadores, en la calle y a distintas horas del día. Y lo que termina saliendo rara vez coincide con la configuración de la documentación: otros transportes en distintos nodos, otros parámetros, otras rutas para parte de los servicios. En la calculadora eso es la línea “ajuste PRO para Rusia”, separada del ajuste básico del panel, y ahora queda claro por qué: el ajuste básico es la configuración de la documentación, y el PRO es lo que la hace funcionar donde viven tus suscriptores.
Lanzamiento v26.10.31: qué actualizar ahora mismo
La realidad de quien tiene un servicio: el núcleo de Xray se actualiza seguido y a veces no es opcional. El 31 de octubre de 2026 salió Xray-core v26.10.31, y es una actualización de emergencia: en el kernel de Linux encontraron una vulnerabilidad por la que escuchar en IPv4 MPTCP permite obtener root de forma remota, así que MPTCP ahora viene desactivado por defecto en Xray. La versión anterior, v26.10.29, fue retirada, y el autor pide actualizar cuanto antes.
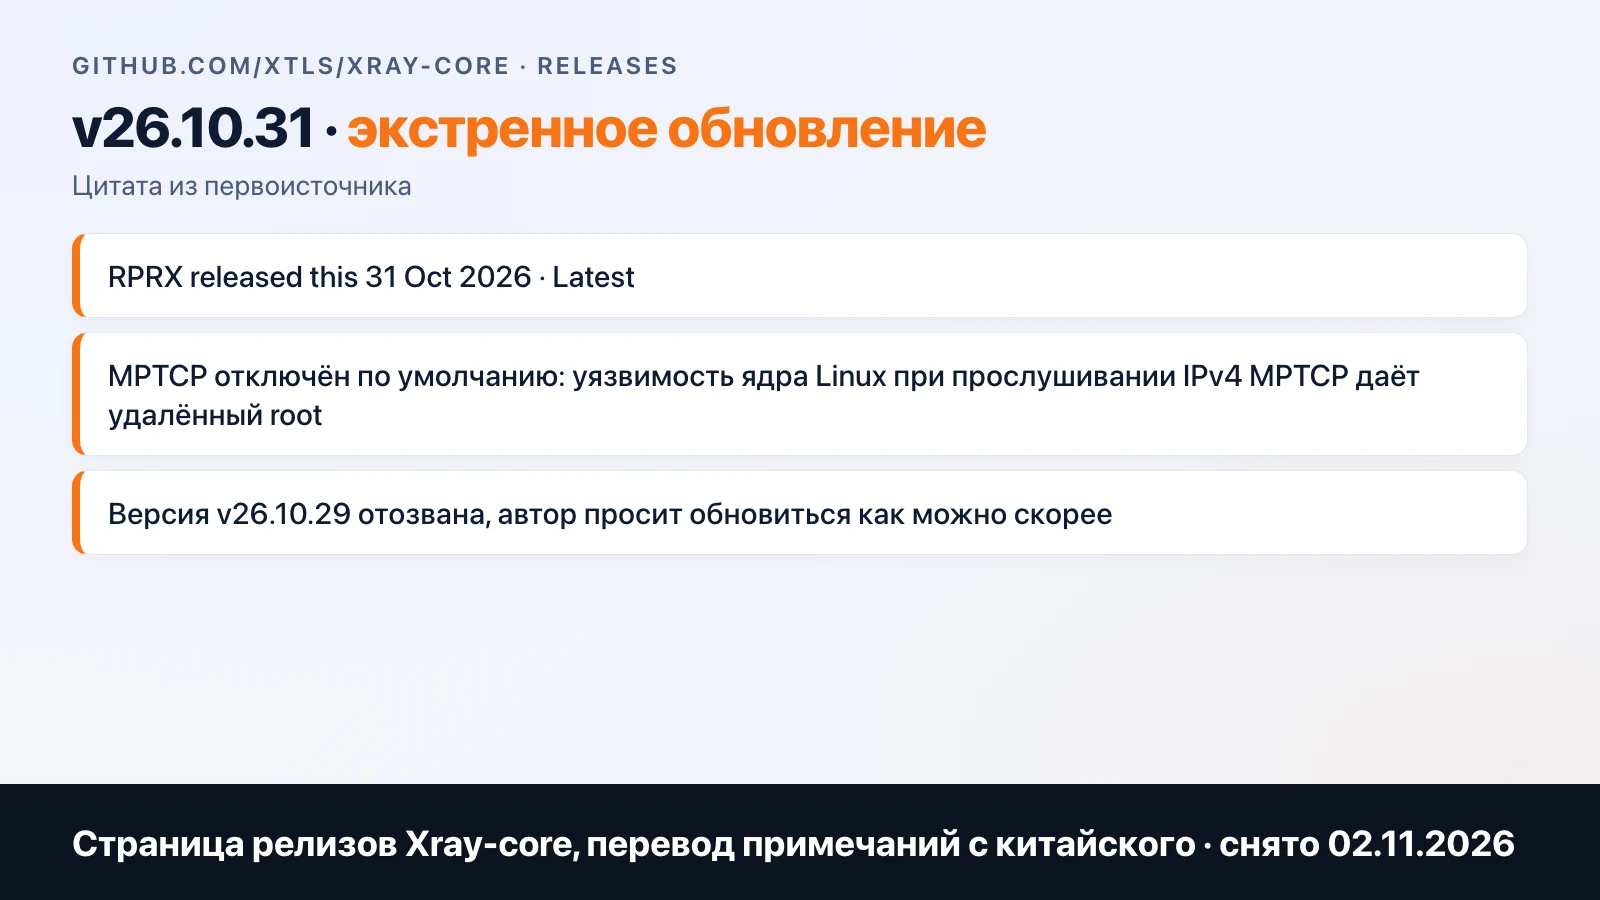
Si instalaste el panel con una guía de hace medio año y desde entonces no has actualizado el núcleo, es motivo para revisar la versión hoy. Los tres paneles del artículo sobre 3x-ui, Marzban y Remnawave funcionan sobre Xray-core y actualizan el núcleo aparte de sí mismos.
Preguntas frecuentes
¿Reality o TLS con tu propio dominio? Reality no requiere dominio ni certificado y le muestra a quien lo verifica el TLS auténtico de otro sitio. El TLS con tu propio dominio hace falta donde el tráfico pasa por un CDN.
¿En qué se diferencia Vision de Reality? Reality es una capa en lugar de TLS; Vision es un modo de flujo dentro de VLESS que iguala la longitud de los primeros paquetes. Funcionan juntos.
¿gRPC todavía hace falta? La documentación de Xray recomienda pasarse a XHTTP. gRPC se queda por las configuraciones antiguas.
¿Qué transporte funciona en las redes móviles de Rusia? Cualquiera de los de la documentación funciona en Wi-Fi y puede no funcionar con el operador. Ese es justamente el ajuste para Rusia.
¿Los paneles admiten Reality? 3x-ui, Marzban y Remnawave funcionan sobre Xray-core; Reality y XHTTP están en los tres.
El ajuste de transportes para los operadores en la calculadora se llama “ajuste PRO para Rusia”. Ahí se ve cuánto cuesta junto al panel, el servidor y las aplicaciones.
Preguntas frecuentes
¿Reality o TLS con tu propio dominio?
Reality no necesita dominio ni certificado y le muestra a quien verifica el TLS real de otro sitio. El TLS con tu propio dominio hace falta donde el tráfico pasa por una CDN.
¿En qué se diferencia Vision de Reality?
Reality es una capa en lugar de TLS; Vision es un modo de flujo dentro de VLESS que iguala las longitudes de los primeros paquetes para no delatar el TLS dentro del TLS. Funcionan juntos.
¿Todavía se necesita gRPC en Xray?
La documentación de Xray recomienda directamente pasarse a XHTTP. gRPC se mantiene por compatibilidad con configuraciones antiguas.
¿Qué transporte funciona en las redes móviles de Rusia?
Cualquier transporte de la documentación funciona en el Wi-Fi de casa y puede no funcionar con el operador: su filtrado está montado de otra manera. Esa es justamente la configuración para Rusia, no se puede copiar de la wiki.
¿3x-ui, Marzban y Remnawave son compatibles con Reality?
Los tres paneles funcionan con Xray-core, y Reality y XHTTP están disponibles en cada uno.
Artículos relacionados

¿App propia o Happ? Qué entregar a los clientes de un servicio VPN
Happ es gratis y se instala en un minuto, pero lo retiran del App Store ruso. Una app propia pasa meses en revisión. Qué dar a los suscriptores y cuándo.
Servidor para un servicio de VPN: qué VPS elegir y cuánto aguanta
Qué VPS necesitas para un servicio de VPN con suscripciones: ancho de banda, límite de tráfico, procesador. Cifras de un servicio real: 79 TiB al mes, 395 personas conectadas y qué se satura primero.
Pagos en un bot de Telegram: Stars, YooKassa, SBP o cripto
Cómo cobrar suscripciones en un bot de Telegram: la regla de Telegram sobre Stars, las comisiones de YooKassa y Tribute, cripto. Cómo se paga de verdad en nuestro bot.