VLESS Reality pour un service VPN : TCP avec Vision, XHTTP ou gRPC
VLESS Reality, c'est ce sur quoi reposent aujourd'hui la plupart des services par abonnement, et ce qui se cache dans notre calculateur derrière la ligne « réglage PRO pour la Russie ». Elle est choisie dans 53 % des calculs, et presque tout le monde pose la même question : quelle est la différence entre TCP et XHTTP, et lequel des deux installer. Ci-dessous, quatre transports dans un seul tableau avec la position de Xray lui-même, et la réponse à la question de savoir pourquoi, dans un service qui dure, les serveurs principal et de secours reposent sur des transports différents.
La réponse courte
Reality remplace TLS : la connexion ressemble à un HTTPS ordinaire vers le site d'un tiers, pas besoin de son propre domaine ni de certificat. Vision égalise les premiers paquets pour que le second TLS ne soit pas deviné à l'intérieur. Le transport pour un serveur direct, c'est TCP avec Vision ; pour fonctionner via un CDN, c'est XHTTP. Xray lui-même conseille de remplacer gRPC par XHTTP. Mieux vaut garder les serveurs principal et de secours du service sur des transports différents, et ce n'est pas une précaution superflue.
Qu'est-ce que Reality et pourquoi lui faut-il le site d'un tiers ?
Le schéma classique : vous achetez un domaine, obtenez un certificat, installez TLS, et votre serveur répond comme un site web. Le problème, c'est que le serveur est alors le vôtre, avec votre certificat, et qu'il a une empreinte.
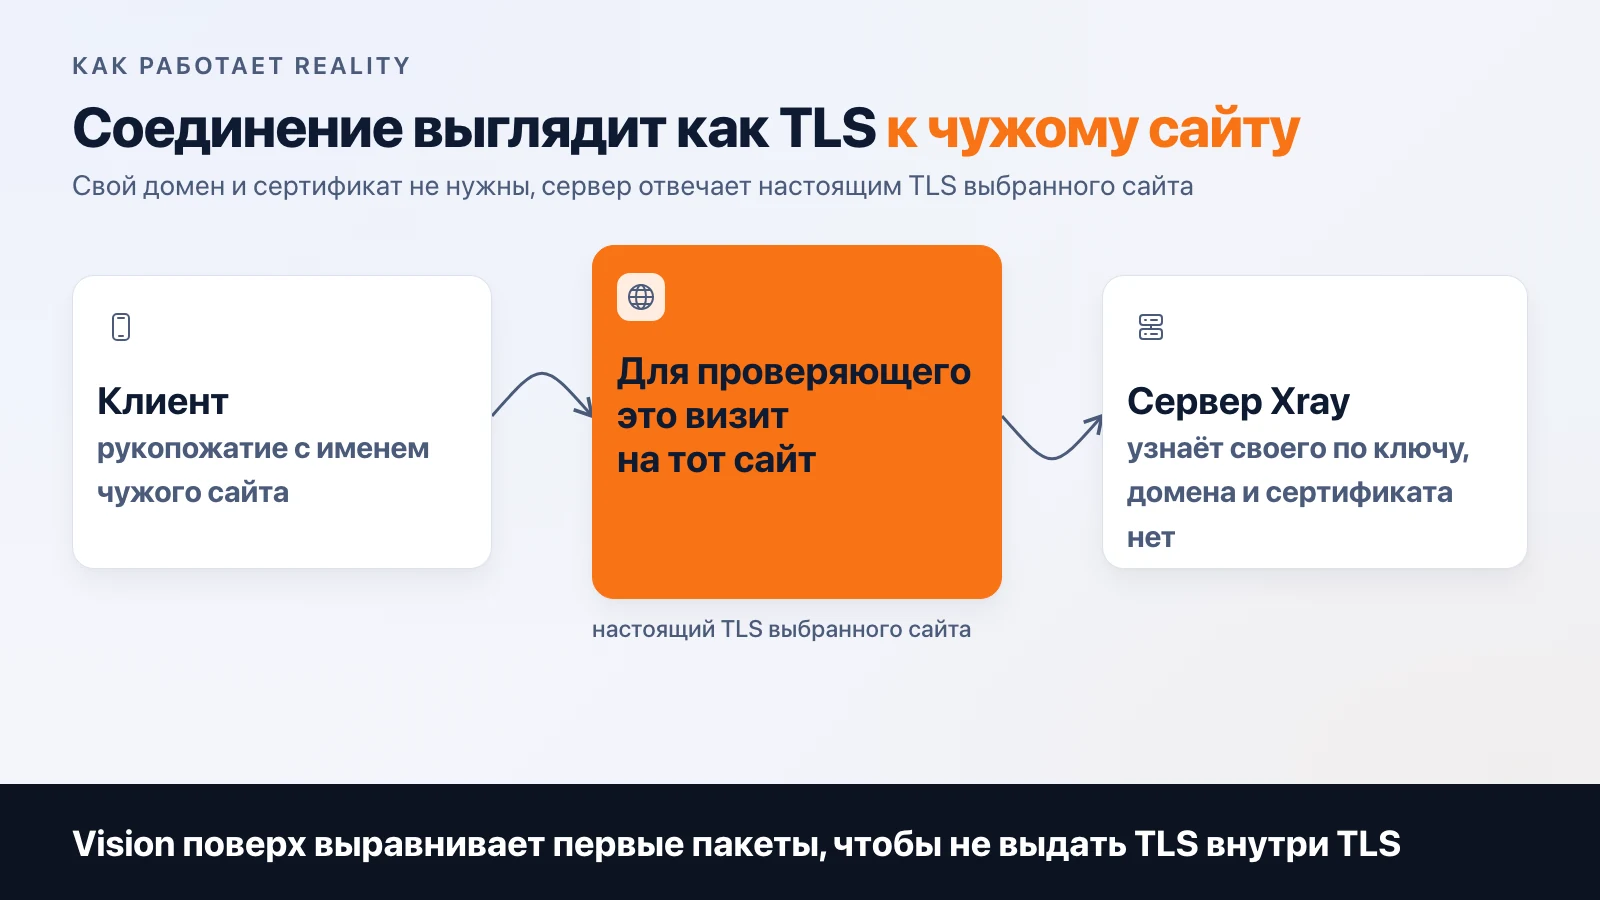
Reality supprime cette étape. C'est écrit tel quel dans le README du projet : le protocole est « intended to replace the use of TLS » et « can point to other people's websites », inutile d'acheter un domaine. Le client entame une poignée de main TLS avec le nom du site tiers, le serveur Xray répond avec le vrai TLS de ce site, puis reconnaît son propre client à la clé et dialogue avec lui. Pour un inspecteur situé au milieu, cette connexion est « undistinguishable with the specified SNI », c'est-à-dire indiscernable d'une visite sur ce site.
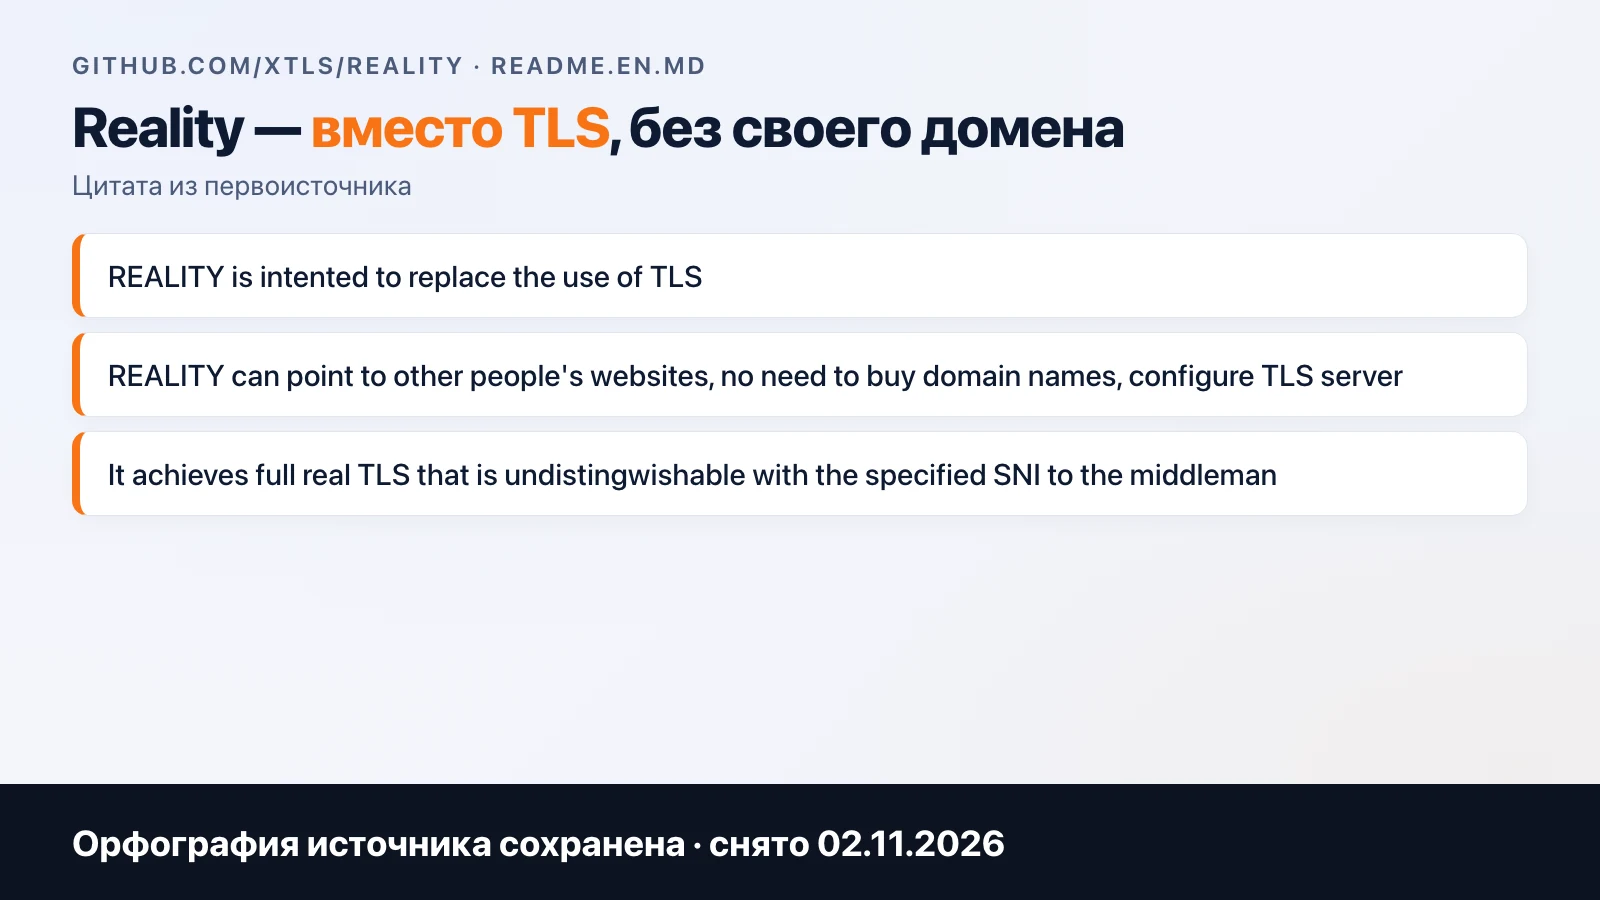
README du projet REALITY, capture du 2 novembre 2026. Le serveur est un fork du paquet tls de Go.
Ce que cela apporte au propriétaire d'un service : le nœud se déploie sans domaine, le certificat n'expire pas, et en cas de migration vers un autre serveur, rien n'est à réémettre. Ce que cela n'apporte pas : Reality ne passe pas par un CDN, car le CDN doit voir votre certificat, et vous n'en avez pas.
Vision : pourquoi égaliser les premiers paquets
Reality couvre la couche externe. À l'intérieur circule malgré tout le trafic de l'utilisateur, et lorsqu'il ouvre un site en HTTPS, on obtient du TLS dans du TLS. L'auteur de Xray, dans la discussion sur Vision, explique que les données sont chiffrées deux fois, que chaque couche ajoute un en-tête, et que les longueurs des premiers paquets de la poignée de main prennent une forme statistique par laquelle on reconnaît une telle connexion.
Vision (flow: xtls-rprx-vision) complète les paquets courts de la poignée de main jusqu'à une longueur comprise entre 900 et 1 400 octets, puis, après les premiers paquets internes, cesse de toucher aux données et se contente de les copier. D'où une charge faible : seul le début est chiffré. Vision ne touche pas aux timings des paquets, et l'auteur l'écrit clairement.
Conclusion pratique : Vision ne s'active que sur TCP, et uniquement avec Reality ou TLS. Pour XHTTP, il n'est pas nécessaire : la mécanique y est différente.
Les transports dans un seul tableau
| Transport | Via CDN | Charge sur le nœud | Position de Xray (02.11.2026) | Pour quoi faire |
|---|---|---|---|---|
| TCP + Reality + Vision | non | la plus faible | voie principale pour un serveur direct | serveur direct sans CDN |
| XHTTP + Reality ou TLS | oui, dans la variante avec TLS | plus élevée que TCP, dépend du mode | recommandé à la place de gRPC et WebSocket | CDN et réseaux où TCP ne passe pas |
| gRPC + TLS | via un proxy HTTP/2 | moyenne | « il est recommandé de passer à XHTTP », risque de sondage actif | anciennes configurations |
| WebSocket + TLS | oui | moyenne | Xray conseille XHTTP à sa place | anciennes configurations |
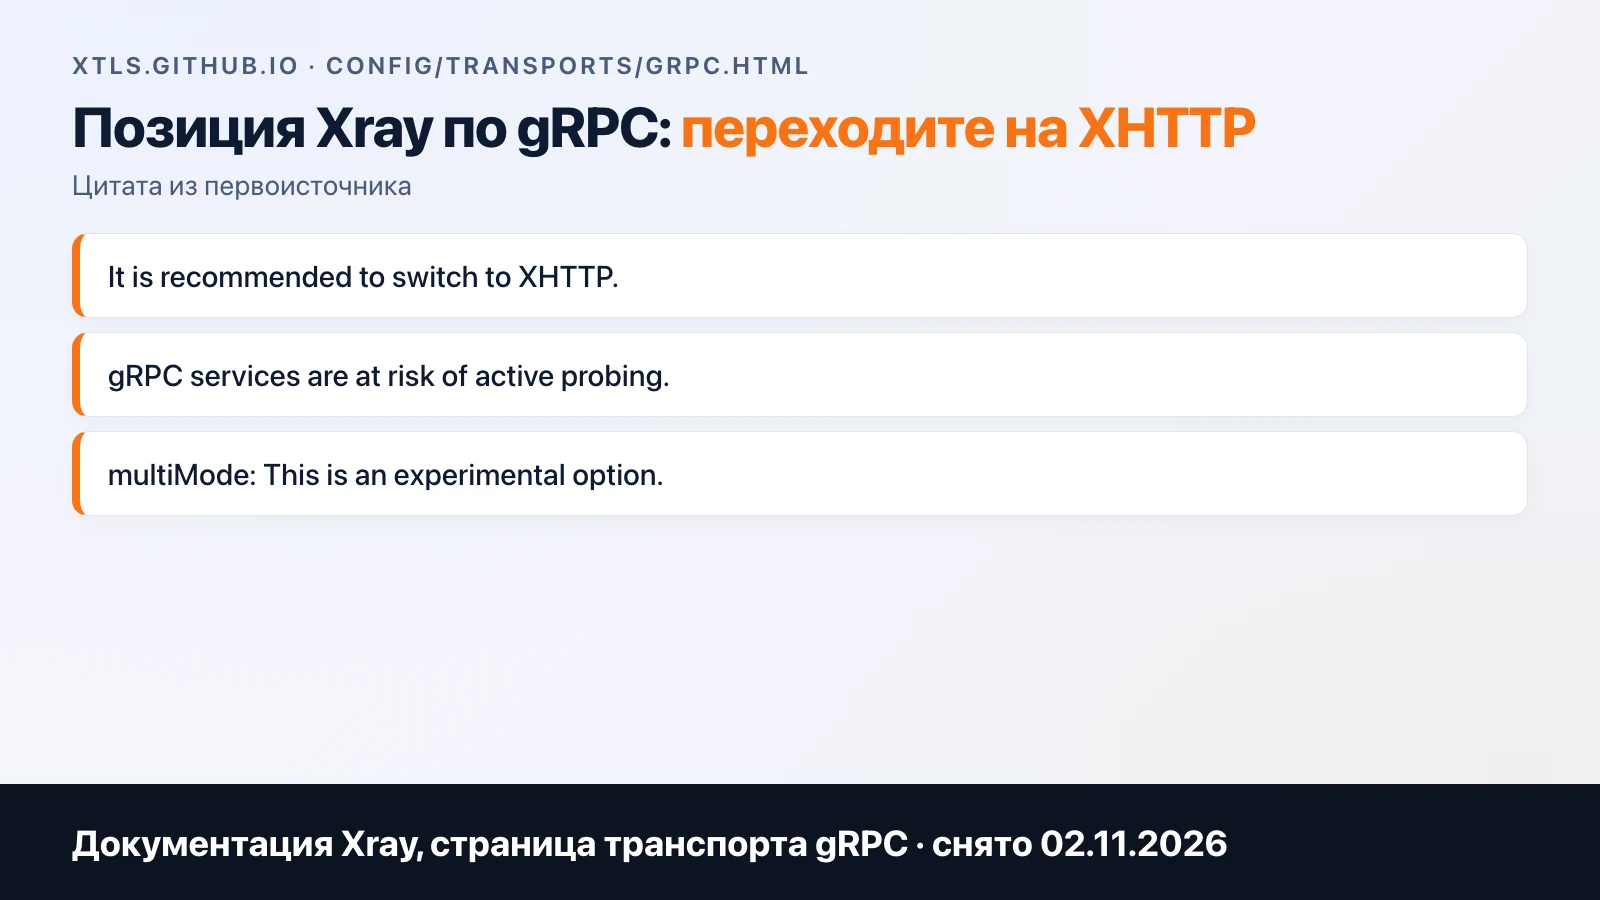
Page gRPC dans la documentation Xray. La phrase « It is recommended to switch to XHTTP » y figure en toutes lettres, et multiMode est marqué comme expérimental.
Le tableau montre pourquoi, en pratique, le choix se réduit à deux lignes. Serveur direct : TCP avec Vision, léger et rapide. Tout ce qui doit passer par un CDN ou des réseaux non standards : XHTTP.
XHTTP : trois modes et le CDN
XHTTP est apparu fin 2024 en remplacement de SplitHTTP et a reçu, selon les mots de l'auteur, « une véritable séparation des flux montants et descendants ». Il existe trois modes :
packet-up— envoi par requêtes distinctes, téléchargement en flux. Le plus compatible : si le CDN ou le proxy inverse coupe les autres, on active celui-ci.stream-up— envoi et téléchargement en flux via HTTP/2. Ce mode, d'après la description de l'auteur, a remplacé l'ancien transport gRPC lors du travail via CDN.stream-one— un seul POST, dont la réponse constitue le flux retour. Mode par défaut lorsque la couche externe est Reality.
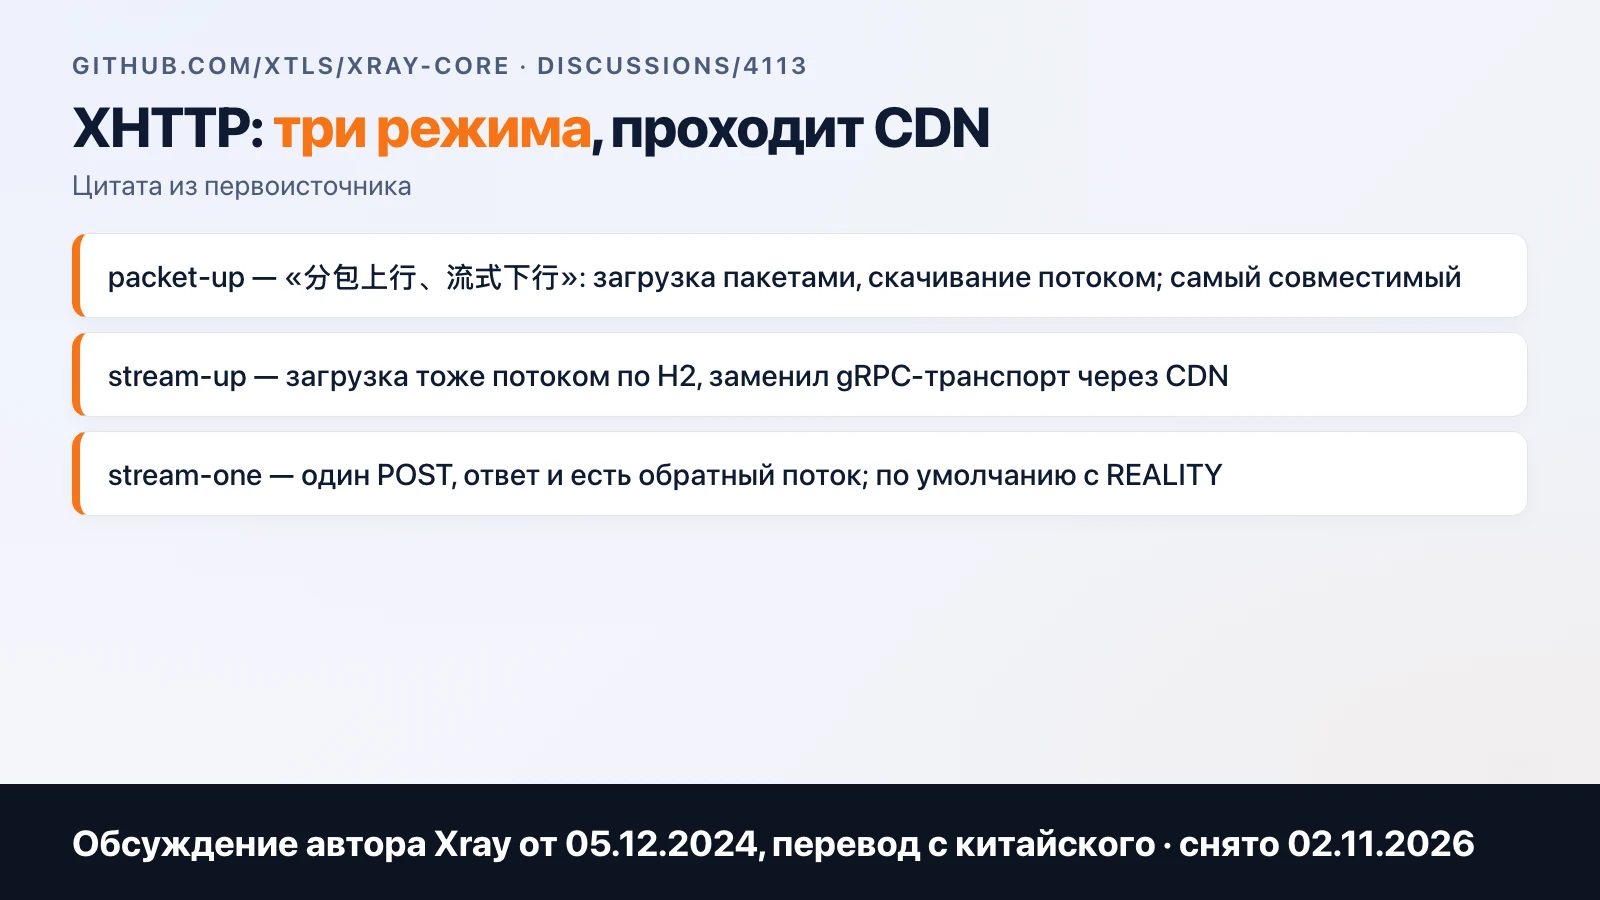
Discussion n° 4113 dans le dépôt Xray-core, où l'auteur a décrit XHTTP et ses modes.
Deux réserves tirées de la même discussion, à connaître avant de configurer. Cloudflare ferme le HTTP descendant sans données au bout de 100 secondes, il faut en tenir compte dans les paramètres. Et si la connexion via le CDN ne s'établit pas, l'auteur conseille d'activer la prise en charge de gRPC dans le panneau du CDN ou de passer à packet-up.
Pourquoi les serveurs principal et de secours doivent utiliser des transports différents
Ouvrez la liste des serveurs de n’importe quel service qui tourne depuis plus d’un an et regardez les lignes sous les noms : vous y trouverez presque toujours à la fois TCP et xhttp. Ce n’est pas une incohérence de configuration, mais une assurance.
Si un transport cesse de passer sur un réseau donné, le second est probablement toujours opérationnel, et il suffit à l’utilisateur de changer de serveur. Un seul serveur sur un seul transport, c’est parier que rien ne changera, alors que dans les réseaux des opérateurs, beaucoup de choses changent, et vite. Un serveur de secours sur le même transport que le principal ne compte pas comme un secours : il tombera à la même minute.
Ce qui est installé exactement, et sur quels nœuds, chez un service donné, ne se publie pas dans les articles. C’est la partie du travail qui rend un service résilient, et il n’y a aucune raison de la rendre publique.
Pourquoi une configuration issue de la documentation tient en Wi-Fi et lâche en réseau mobile
Le grand classique des tickets au support d’un jeune service : « à la maison ça marche, dehors non ». Une configuration tirée du wiki Xray ou d’un panneau est conçue pour un réseau où personne n’intervient entre le client et le serveur. Le Wi-Fi domestique est généralement un tel réseau. Chez les opérateurs, le filtrage fonctionne autrement : une même connexion passe chez l’un, est coupée au bout d’une minute chez le deuxième, et ne s’établit pas du tout chez le troisième.
C’est pourquoi un test sur son propre téléphone, chez soi, ne prouve rien. Il faut tester chez plusieurs opérateurs, dehors, à différents moments de la journée. Et ce qu’on obtient au final coïncide rarement avec la configuration de la documentation : d’autres transports sur différents nœuds, d’autres paramètres, d’autres routes pour une partie des services. Dans le calculateur, c’est la ligne « Réglage PRO pour la Russie », distincte du réglage de base du panneau, et on comprend maintenant pourquoi : le réglage de base, c’est la configuration de la documentation, tandis que le PRO, c’est ce qui la fait fonctionner là où vivent vos abonnés.
Version v26.10.31 : ce qu’il faut mettre à jour tout de suite
Le quotidien d’un propriétaire de service : le cœur Xray est mis à jour souvent, et parfois ce n’est pas une option. Le 31 octobre 2026 est sorti Xray-core v26.10.31, et c’est une mise à jour d’urgence : une vulnérabilité a été trouvée dans le noyau Linux, par laquelle l’écoute d’IPv4 MPTCP donne un accès root à distance, c’est pourquoi MPTCP est désormais désactivé par défaut dans Xray. La version précédente v26.10.29 est retirée, l’auteur demande de mettre à jour dès que possible.
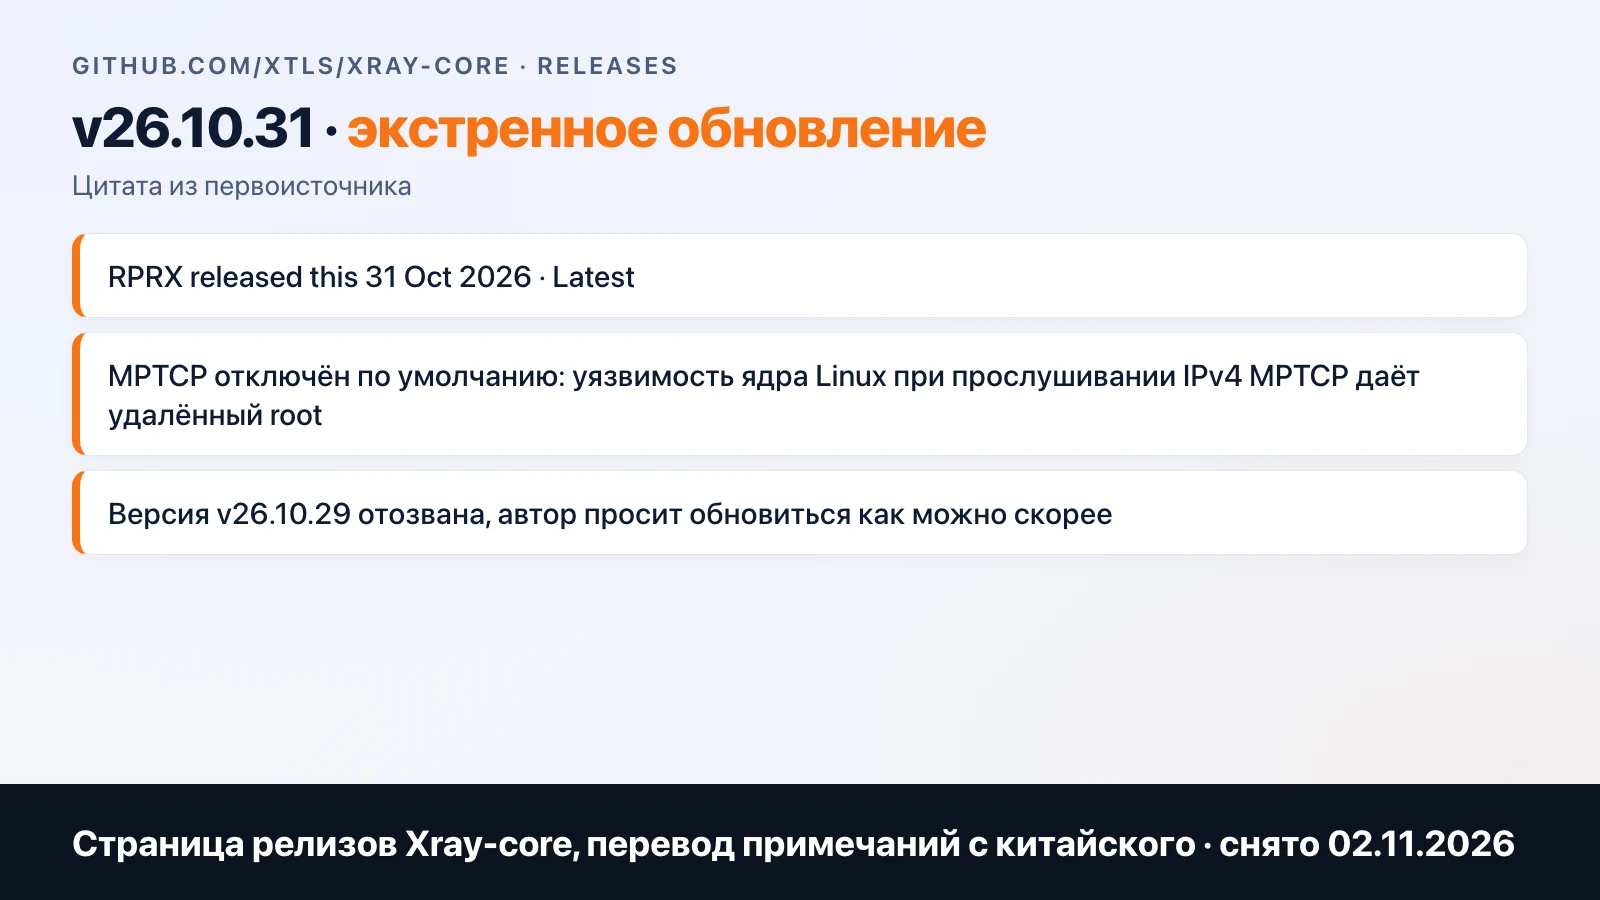
Si vous avez installé le panneau en suivant un guide vieux de six mois et que vous n’avez pas mis à jour le cœur depuis, c’est une raison de vérifier la version aujourd’hui. Les trois panneaux de l’article sur 3x-ui, Marzban et Remnawave fonctionnent sur Xray-core et le mettent à jour séparément d’eux-mêmes.
FAQ
Reality ou TLS avec son propre domaine ? Reality ne demande ni domaine ni certificat et présente au vérificateur un véritable TLS d’un site tiers. TLS avec son propre domaine est nécessaire là où le trafic passe par un CDN.
Quelle est la différence entre Vision et Reality ? Reality est une couche à la place de TLS, Vision est un mode de flux à l’intérieur de VLESS qui égalise les longueurs des premiers paquets. Ils fonctionnent ensemble.
gRPC est-il encore nécessaire ? La documentation Xray conseille de passer à XHTTP. gRPC reste pour les anciennes configurations.
Quel transport fonctionne sur les réseaux mobiles en Russie ? N’importe lequel de la documentation fonctionne en Wi-Fi et peut ne pas fonctionner chez un opérateur. C’est exactement cela, le réglage pour la Russie.
Les panneaux prennent-ils en charge Reality ? 3x-ui, Marzban et Remnawave fonctionnent sur Xray-core, Reality et XHTTP sont présents dans chacun.
Le réglage des transports pour les opérateurs dans le calculateur s’appelle « Réglage PRO pour la Russie ». On y voit combien cela revient à côté du panneau, du serveur et des applications.
Questions fréquentes
Reality ou TLS avec son propre domaine ?
Reality ne nécessite ni domaine ni certificat et présente au vérificateur le vrai TLS d'un autre site. Le TLS avec son propre domaine est nécessaire là où le trafic passe par un CDN.
En quoi Vision diffère-t-il de Reality ?
Reality est une couche qui remplace TLS, Vision est un mode de flux à l'intérieur de VLESS qui égalise les longueurs des premiers paquets pour ne pas trahir un TLS dans un TLS. Ils fonctionnent ensemble.
gRPC dans Xray est-il encore nécessaire ?
La documentation de Xray recommande explicitement de passer à XHTTP. gRPC reste pour la compatibilité avec les anciennes configurations.
Quel transport fonctionne sur les réseaux mobiles en Russie ?
N'importe quel transport de la documentation fonctionne en Wi-Fi domestique et peut ne pas fonctionner chez un opérateur : leur filtrage est organisé différemment. C'est justement le réglage pour la Russie, on ne peut pas le copier depuis un wiki.
3x-ui, Marzban et Remnawave prennent-ils en charge Reality ?
Les trois panneaux fonctionnent sur Xray-core, Reality et XHTTP sont disponibles dans chacun d'eux.
Articles similaires
Serveur pour un service VPN : quel VPS choisir et quelle charge il encaisse
Quel VPS faut-il pour un service VPN avec abonnements : bande passante, limite de trafic, processeur. Les chiffres d'un service en production : 79 Tio par mois, 395 personnes connectées, et ce qui sature en premier.
Votre propre service VPN : comment le créer et ce qu'il faut pour le lancer
Comment créer votre propre service VPN à vendre : client, configurations, backend avec paiements, support. Pourquoi les configurations de base ne fonctionnent pas en Russie et ce qu'exige l'App Store.

Application maison ou Happ : que fournir aux clients d’un service VPN
Happ est gratuit et s’installe en une minute, mais il est retiré de l’App Store russe. Une application maison passe des mois en revue. Que fournir aux abonnés, et quand.