VPNサービス向けVLESS Reality:Vision付きTCP、XHTTP、gRPC
VLESS Realityは、今日のサブスクリプション型サービスの大半を支えている技術であり、当社の計算ツールでは「ロシア向けPRO設定」という行の裏に隠れているものです。計算の53%で選択されており、ほとんどの方が同じことを尋ねます。TCPとXHTTPは何が違い、どちらを設定すべきなのか、と。以下では4つのトランスポートを1つの表にまとめてXray自身の立場を示し、長く運営するサービスでメインサーバーと予備サーバーを異なるトランスポートに置く理由を説明します。
短い回答
RealityはTLSを置き換えます。接続は他社サイトへの通常のHTTPSに見え、独自ドメインや証明書は必要ありません。Visionは最初のパケットを均一化し、内部に2つ目のTLSがあることを見破られないようにします。直接接続するサーバーにはVision付きのTCP、CDN経由で運用する場合はXHTTPです。gRPCはXray自身がXHTTPへの置き換えを勧めています。サービスのメインサーバーと予備サーバーは異なるトランスポートに置くべきで、これは過剰な備えではありません。
Realityとは何か、なぜ他社サイトが必要なのか
従来の構成では、ドメインを購入し、証明書を取得し、TLSを立ち上げて、サーバーがウェブサイトとして応答します。問題は、そのサーバーが自分自身のもので自分の証明書を持ち、指紋が生じてしまうことです。
Realityはこの手順を省きます。プロジェクトのREADMEにもそう書かれています。プロトコルは「intended to replace the use of TLS」であり、「can point to other people's websites」、ドメインを購入する必要はありません。クライアントは他社サイトの名前でTLSハンドシェイクを開始し、Xrayサーバーはそのサイトの本物のTLSで応答します。サーバーは鍵によって自分のクライアントを識別し、以降はそのクライアントと通信します。中間にいる検査者にとって、この接続は「undistinguishable with the specified SNI」、つまりそのサイトへの訪問と区別がつかないものです。
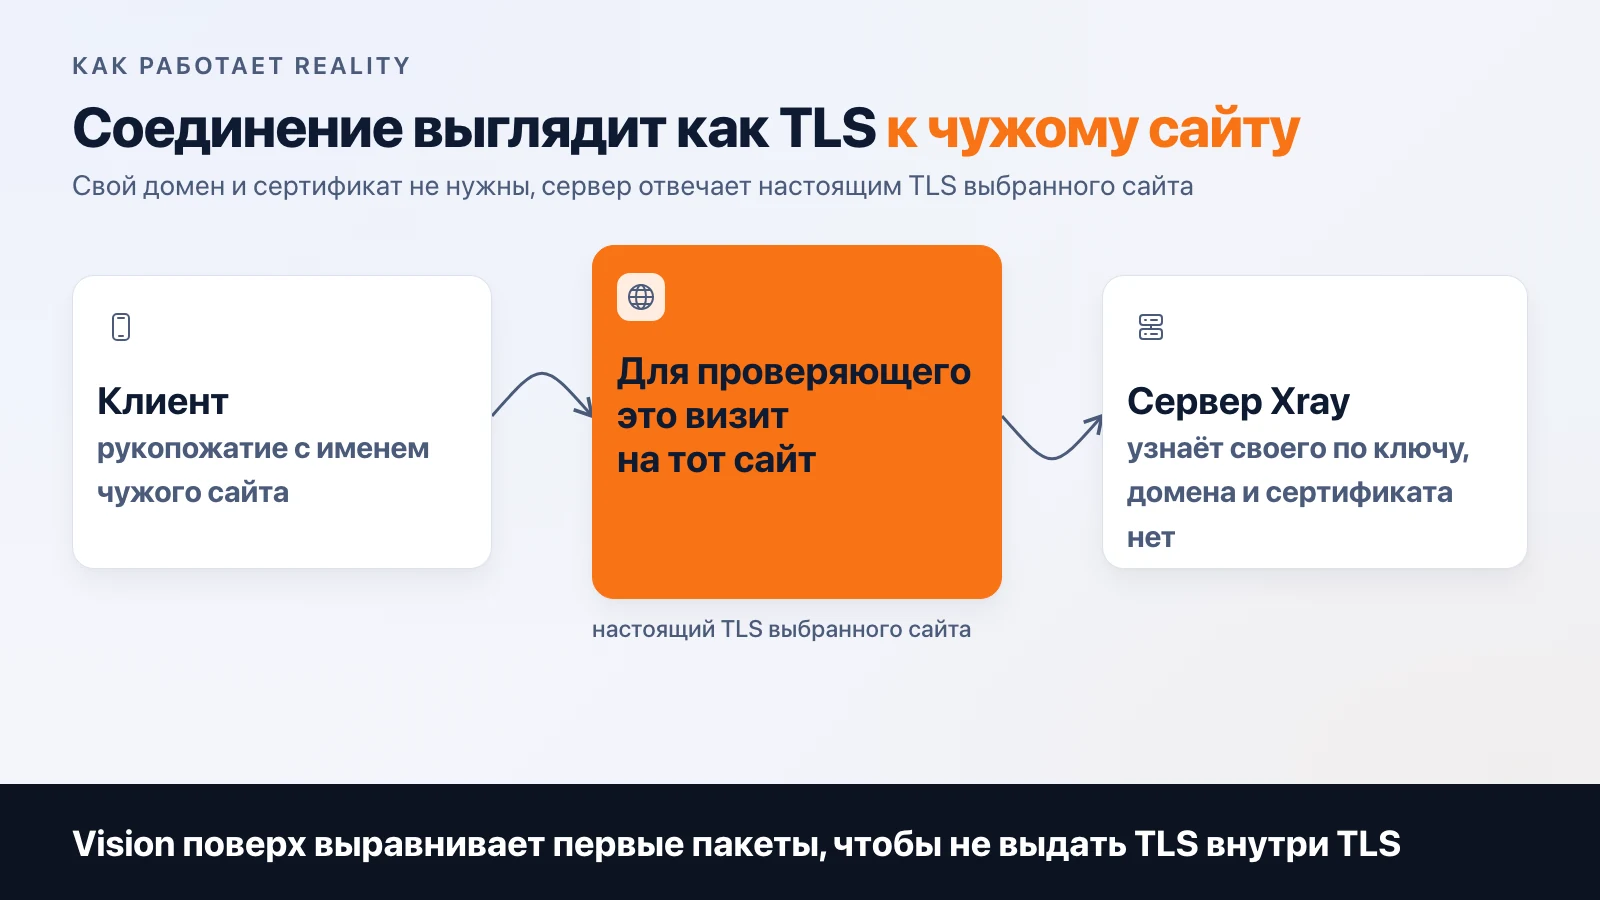
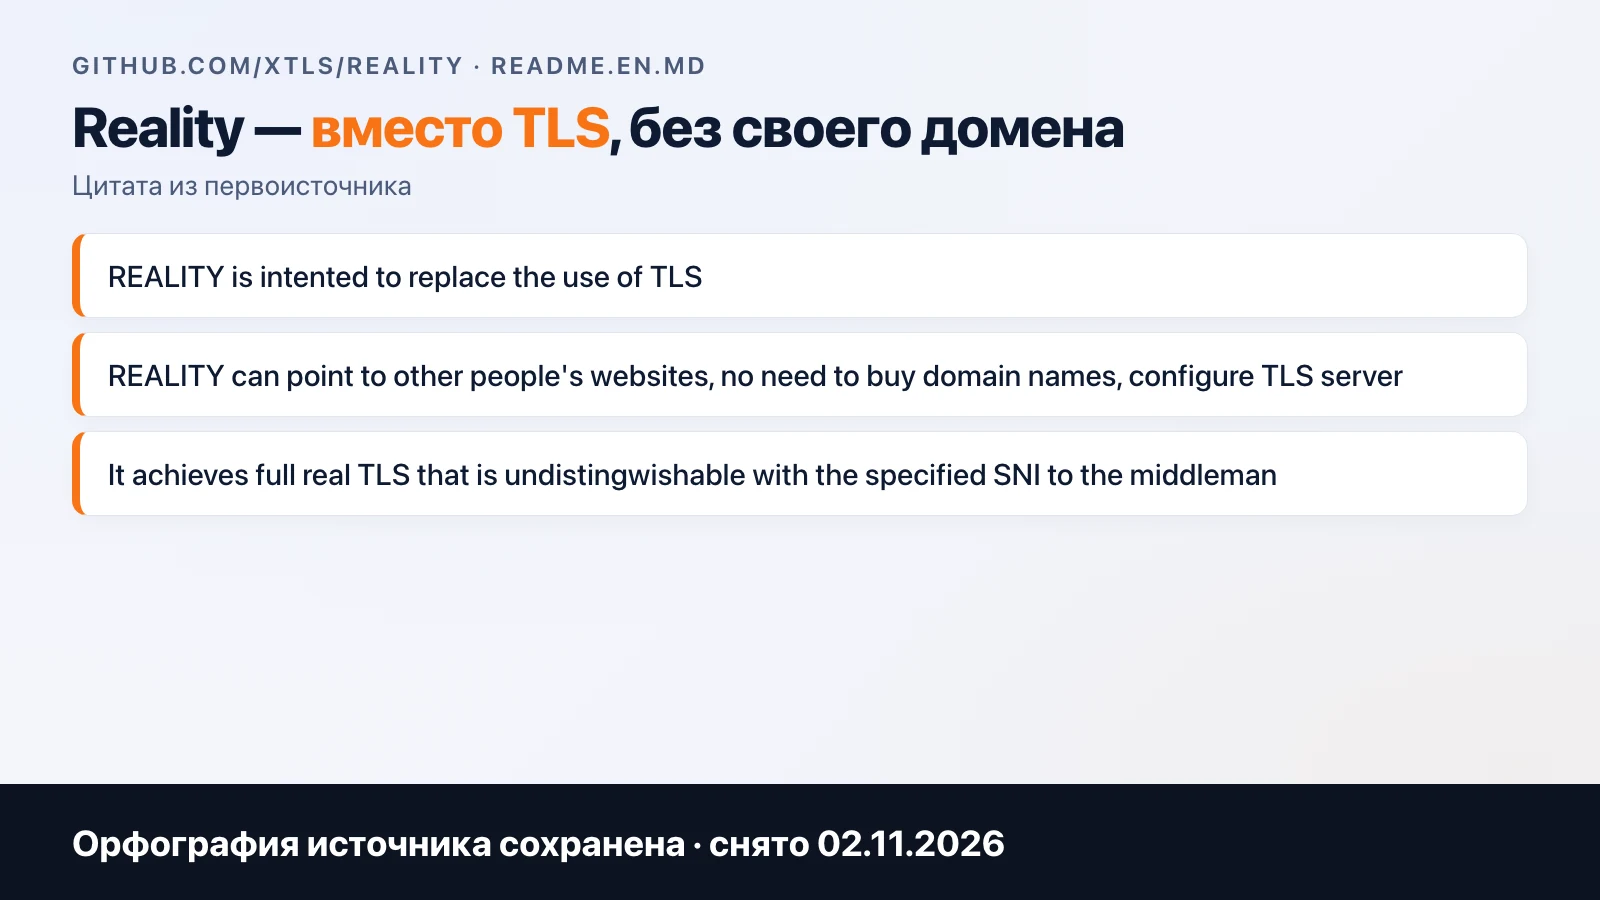
プロジェクトREALITYのREADME、2026年11月2日撮影。サーバーはGoのtlsパッケージのフォークです。
サービス運営者にとって得られるもの:ノードはドメインなしで立ち上がり、証明書が失効せず、別のサーバーへ移行する際にも何も再発行する必要がありません。得られないもの:RealityはCDNを通過できません。CDNはあなたの証明書を確認する必要がありますが、それが存在しないからです。
Vision:なぜ最初のパケットの長さをそろえるのか
Realityは外側の層を覆います。内部ではユーザーのトラフィックがそのまま流れており、ユーザーがHTTPSでサイトを開くとTLSの中にTLSが生じます。Xrayの作者はVisionに関する議論で、データは二重に暗号化され、各層がヘッダーを追加するため、ハンドシェイクの最初のパケットの長さが統計的な形を帯び、そこからこの種の接続が識別されると説明しています。
Vision(flow: xtls-rprx-vision)はハンドシェイクの短いパケットを900~1400バイトの長さまで補い、最初の内部パケット以降はデータに触れず、単にコピーします。そのため負荷は低く、暗号化されるのは先頭部分だけです。Visionはパケットのタイミングには触れません。作者もその点を明言しています。
実務上の結論:VisionはTCP上で、かつRealityまたはTLSと組み合わせた場合にのみ有効になります。XHTTPには不要で、仕組みが異なります。
4つのトランスポートを1つの表に
| トランスポート | CDN経由 | ノードへの負荷 | Xrayの立場(02.11.2026) | 用途 |
|---|---|---|---|---|
| TCP + Reality + Vision | なし | 最も低い | 直接サーバーの主要な方式 | CDNなしの直接サーバー |
| XHTTP + RealityまたはTLS | あり(TLS版) | TCPより高い、モードによる | gRPCとWebSocketの代替として推奨 | CDNおよびTCPが通らないネットワーク |
| gRPC + TLS | HTTP/2プロキシ経由 | 中程度 | 「XHTTPへの移行を推奨」、アクティブプロービングのリスク | 旧設定 |
| WebSocket + TLS | あり | 中程度 | Xrayは代わりにXHTTPを推奨 | 旧設定 |
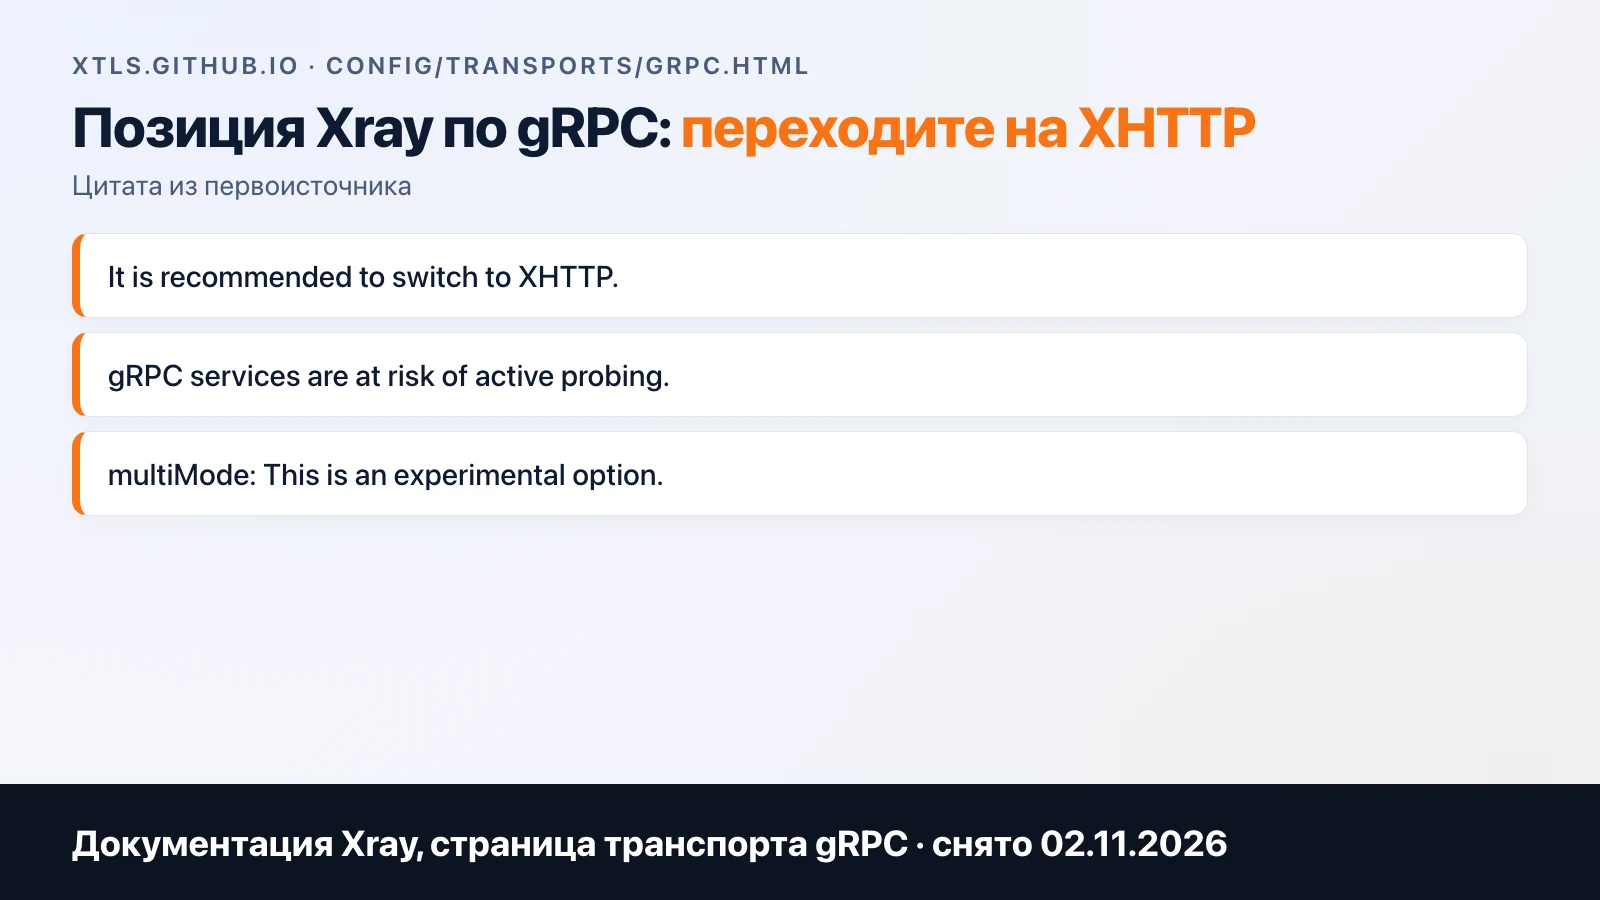
XrayドキュメントのgRPCページ。「It is recommended to switch to XHTTP」という文言がそのまま記載されており、multiModeは実験的と記されています。
表を見ると、実際の選択が2行に絞られる理由がわかります。直接サーバーならVision付きのTCPで、軽くて高速です。CDNや非標準的なネットワークを通過させる必要があるものは、すべてXHTTPです。
XHTTP:3つのモードとCDN
XHTTPは2024年末にSplitHTTPの後継として登場し、作者の言葉によれば「上りと下りの真のストリーム分離」を実現しました。モードは3つあります。
packet-up— アップロードは個別のリクエストで、ダウンロードはストリームで行います。最も互換性が高く、CDNやリバースプロキシが他のモードを遮断する場合に有効にします。stream-up— アップロードもダウンロードもHTTP/2のストリームで行います。作者の説明によれば、このモードはCDN経由で運用する際の旧来のgRPCトランスポートを置き換えました。stream-one— 1つのPOSTで、その応答がそのまま下りストリームになります。外側の層がRealityの場合のデフォルトモードです。
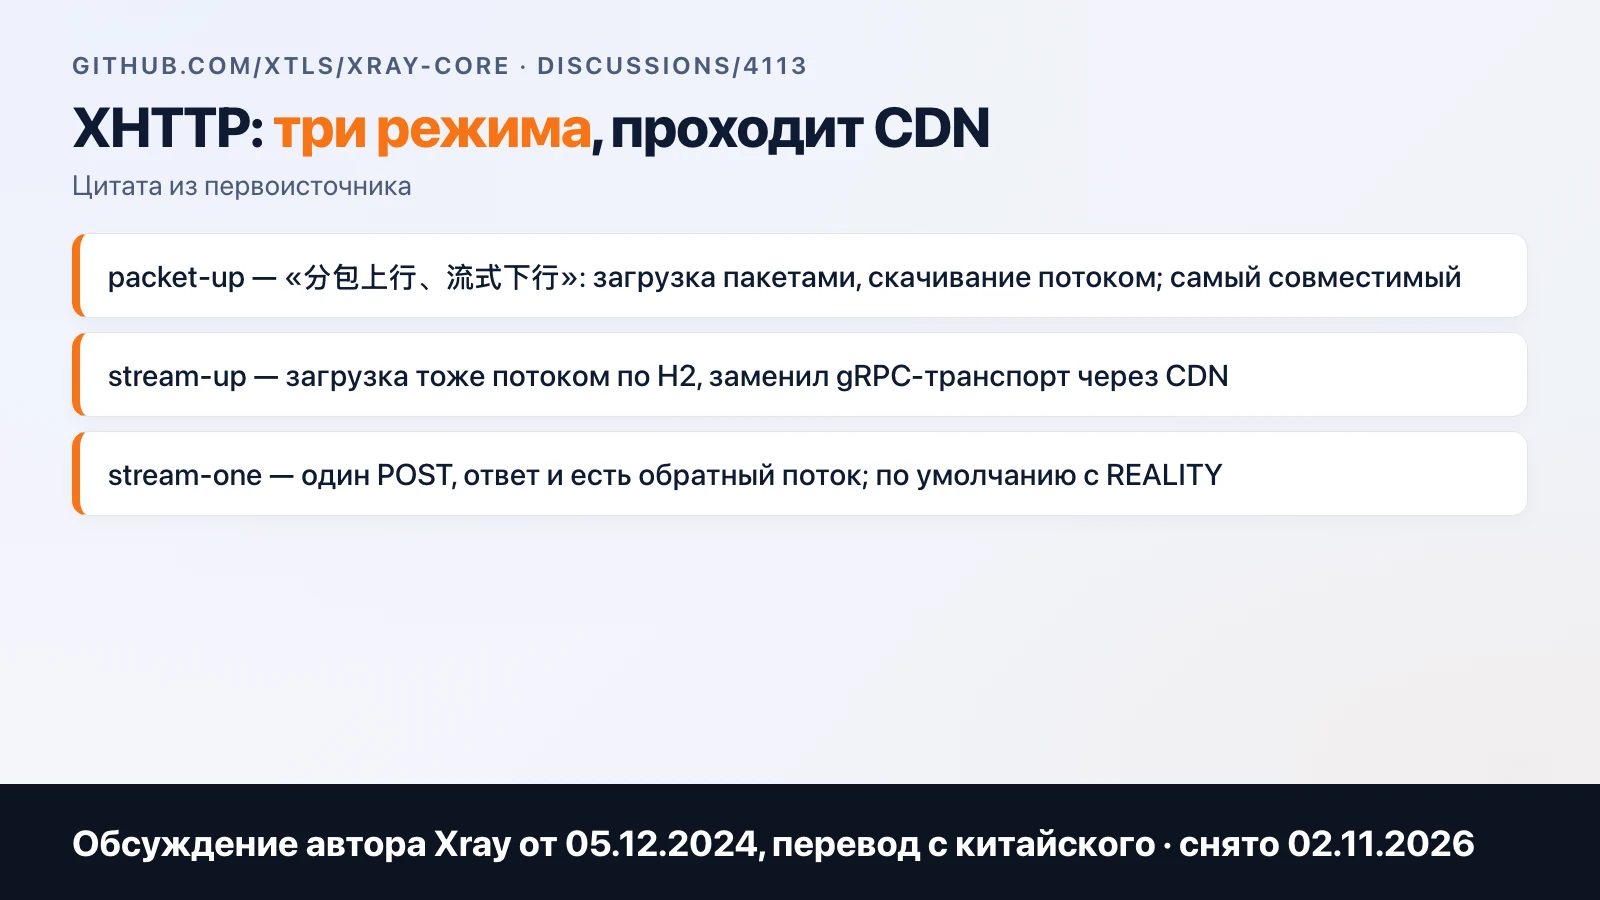
Xray-coreリポジトリのディスカッション #4113。作者がXHTTPとそのモードを説明したものです。
同じ議論にある、設定前に知っておくべき注意点が2つあります。Cloudflareはデータのない下りHTTPを100秒で切断するため、パラメータで考慮する必要があります。また、CDN経由で接続できない場合は、CDNのパネルでgRPCサポートを有効にするか、packet-upに切り替えることを作者は勧めています。
メインサーバーと予備サーバーを別々のトランスポートに置くべき理由
1年以上稼働しているサービスのサーバー一覧を開き、名前の下の行を見てください。そこにはほぼ必ず TCP と xhttp の両方が並んでいます。これは設定の不統一ではなく、保険です。
あるネットワークで一方のトランスポートが通らなくなっても、もう一方はたいてい生きており、ユーザーはサーバーを切り替えるだけで済みます。1つのサーバーを1つのトランスポートで運用するのは「何も変わらない」という賭けであり、携帯キャリアのネットワークでは多くのことがすぐに変わります。主要サーバーと同じトランスポートの予備サーバーは予備とは見なされません。同じ瞬間に落ちるからです。
特定のサービスが何をどのノードに配置しているかは、記事では公開されません。それはサービスをしぶとく生かすための仕事の一部であり、公開する必要はありません。
ドキュメントのコンフィグがWi-Fiでは動き、モバイルでは落ちる理由
新しいサービスのサポートに寄せられる定番の相談が「家では動くのに、外では動かない」です。Xrayのwikiやパネルにあるコンフィグは、クライアントとサーバーの間に誰も介入しないネットワーク向けに作られています。自宅のWi-Fiはたいていそうしたネットワークです。携帯キャリアではフィルタリングの仕組みが異なり、同じ接続でも、あるキャリアは通し、別のキャリアは1分で切断し、さらに別のキャリアではまったく接続できません。
そのため、自宅で自分のスマホを使って確認しても何の証明にもなりません。複数のキャリアで、屋外で、時間帯を変えて確認する必要があります。そして最終的に出来上がるものは、ドキュメントのコンフィグとほとんど一致しません。ノードごとに異なるトランスポート、異なるパラメータ、一部サービス向けの異なるルートが必要になります。計算ツールではこれが「ロシア向けPRO設定」という項目で、パネルの基本設定とは別になっています。理由は明らかです。基本設定はドキュメントのコンフィグであり、PROはそれを購読者が暮らす場所で動かすためのものだからです。
リリース v26.10.31:今すぐ更新すべきもの
サービスのオーナーが直面する現実として、Xrayのコアは頻繁に更新され、時には避けられません。2026年10月31日にXray-core v26.10.31がリリースされました。これは緊急アップデートです。Linuxカーネルに脆弱性が見つかり、IPv4 MPTCPをリッスンしている状態でリモートからroot権限を取得できてしまうため、XrayではMPTCPがデフォルトで無効になりました。前バージョンのv26.10.29は撤回され、作者はできるだけ早く更新するよう呼びかけています。
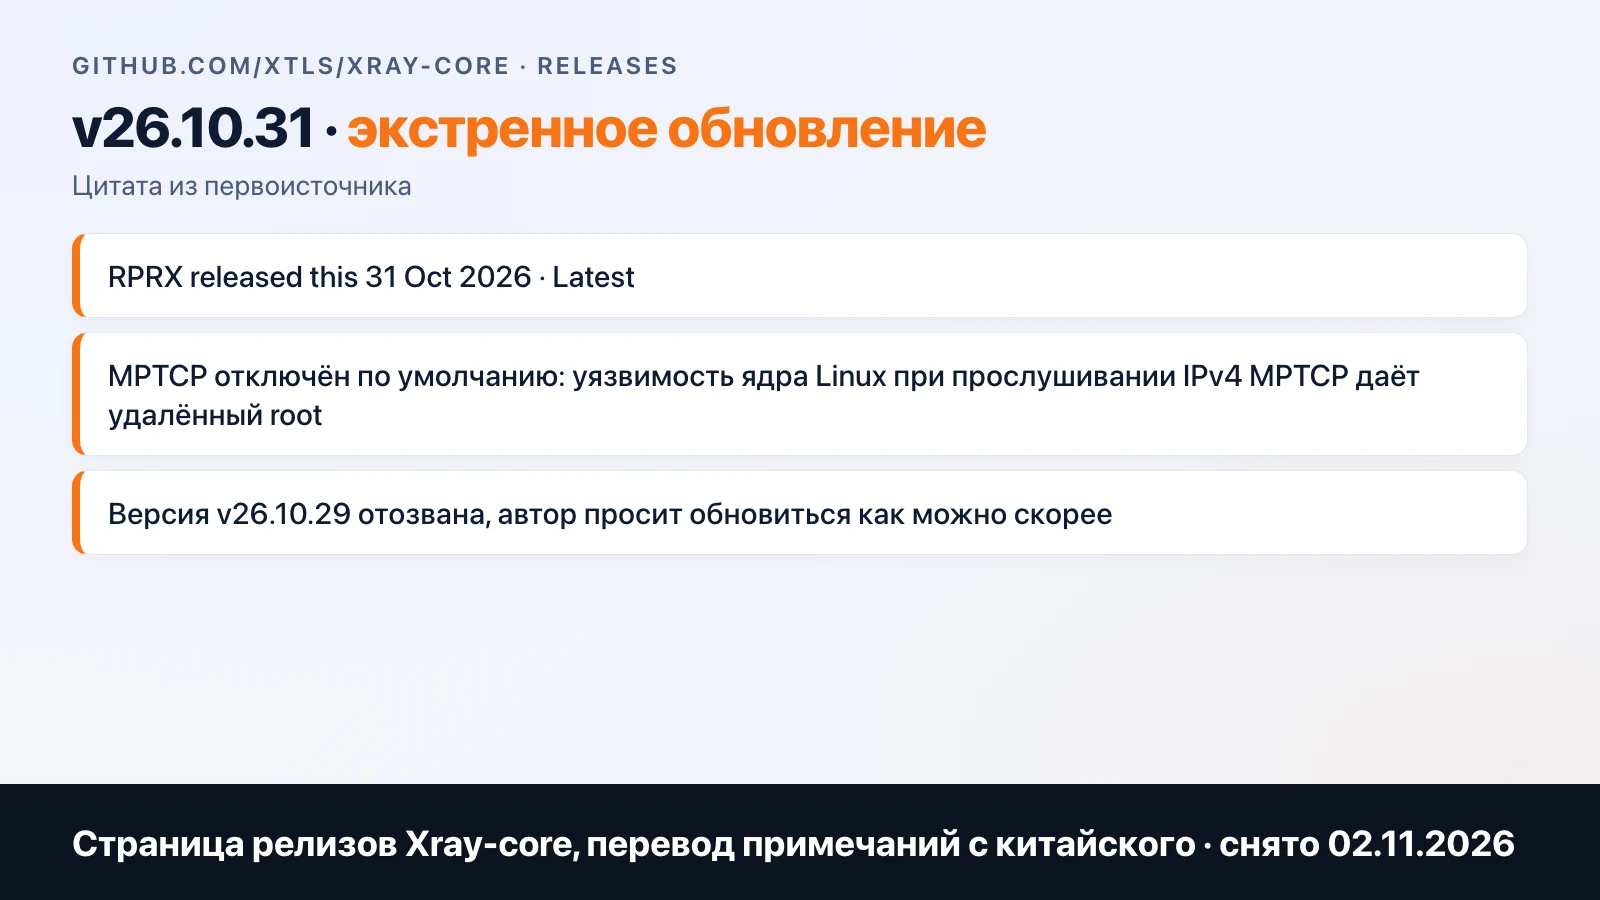
半年前のガイドでパネルをインストールし、それ以降コアを更新していないなら、今日バージョンを確認するべきです。3x-ui、Marzban、Remnawaveの記事で紹介した3つのパネルはすべてXray-coreで動作し、コアはパネル本体とは別に更新されます。
FAQ
Realityと独自ドメインのTLS、どちらを使うべきですか? Realityはドメインも証明書も必要とせず、検査する側には他サイトの本物のTLSが表示されます。独自ドメインのTLSは、トラフィックがCDNを経由する場合に必要です。
VisionとRealityの違いは何ですか? RealityはTLSの代わりとなるレイヤー、VisionはVLESS内のフローモードで、最初のパケットの長さを揃えます。両者は組み合わせて使います。
gRPCはまだ必要ですか? XrayのドキュメントはXHTTPへの移行を推奨しています。gRPCは古い設定のために残っています。
ロシアのモバイルネットワークで動作するトランスポートはどれですか? ドキュメントにあるものはどれもWi-Fiでは動作しますが、携帯キャリアでは動作しないことがあります。それがまさにロシア向けの設定です。
パネルはRealityに対応していますか? 3x-ui、Marzban、RemnawaveはXray-coreで動作し、いずれもRealityとXHTTPを備えています。
計算ツールの携帯キャリア向けトランスポート設定は「ロシア向けPRO設定」と呼ばれています。パネル、サーバー、アプリと並べて、いくらになるのかを確認できます。
よくある質問
Realityと独自ドメインのTLS、どちらを選ぶべきですか?
Realityはドメインも証明書も必要とせず、検証する側には他社サイトの本物のTLSを提示します。独自ドメインのTLSは、トラフィックがCDNを経由する場合に必要です。
VisionとRealityはどう違いますか?
RealityはTLSの代わりとなる層で、VisionはVLESS内のフローモードです。最初のパケットの長さを揃えることで、TLSの中にTLSがあることを悟られないようにします。両者は組み合わせて機能します。
XrayのgRPCはまだ必要ですか?
Xrayのドキュメントでは、XHTTPへの移行が明確に推奨されています。gRPCは古い設定との互換性のために残っています。
ロシアのモバイル回線で動作するトランスポートはどれですか?
ドキュメントにあるどのトランスポートも自宅のWi-Fiでは動作しますが、携帯キャリアでは動作しない可能性があります。キャリア側のフィルタリングの仕組みが異なるためです。これがロシア向けの調整であり、wikiからそのままコピーできるものではありません。
3x-ui、Marzban、RemnawaveはRealityに対応していますか?
3つのパネルはいずれもXray-coreで動作しており、RealityとXHTTPはすべてで利用できます。
関連記事
VPNサービスのサーバー:どのVPSを選ぶか、どれだけの負荷に耐えられるか
サブスクリプション型VPNサービスにはどのVPSが必要か。回線、トラフィック上限、プロセッサについて解説します。稼働中のサービスの実際の数字は月間79TiB、同時接続395人。最初にボトルネックになるのはどこか。

自社アプリかHappか:VPNサービスの顧客に何を配布すべきか
Happは無料で1分でインストールできますが、ロシアのApp Storeから削除されています。自社アプリは審査に数か月かかります。加入者に何を、いつ配布すべきかを解説します。
Telegramボットでの支払い:Stars、YooKassa、SBP、暗号資産
Telegramボットでサブスクリプションの支払いを受け取る方法:Starsに関するTelegramのルール、YooKassaとTributeの手数料、暗号資産。私たちのボットで実際にどう支払われているか。