VPN 서비스를 위한 VLESS Reality: Vision이 적용된 TCP, XHTTP 또는 gRPC
VLESS Reality는 오늘날 구독형 서비스 대부분이 기반으로 삼는 기술이며, 저희 계산기에서는 “러시아용 PRO 설정”이라는 항목 뒤에 숨어 있습니다. 전체 계산의 53 %에서 이 설정을 선택하며, 거의 모든 분이 TCP와 XHTTP의 차이, 그리고 둘 중 무엇을 적용해야 하는지를 묻습니다. 아래에서는 네 가지 전송 방식을 하나의 표로 정리하고 Xray 자체의 입장을 함께 제시하며, 오래 운영되는 서비스에서 기본 서버와 예비 서버를 서로 다른 전송 방식으로 두는 이유도 답합니다.
간단한 답변
Reality는 TLS를 대체합니다. 연결은 다른 사람의 사이트로 향하는 일반 HTTPS처럼 보이며, 자체 도메인과 인증서가 필요 없습니다. Vision은 첫 패킷들의 길이를 맞춰 내부에 두 번째 TLS가 있다는 사실이 드러나지 않게 합니다. 직접 서버에는 Vision을 사용하는 TCP를, CDN을 통한 운영에는 XHTTP를 사용합니다. Xray 자체에서도 gRPC를 XHTTP로 교체할 것을 권장합니다. 서비스의 기본 서버와 예비 서버는 서로 다른 전송 방식으로 유지하는 것이 좋으며, 이는 지나친 대비가 아닙니다.
Reality란 무엇이며 왜 다른 사람의 사이트가 필요한가
전통적인 방식은 다음과 같습니다. 도메인을 구매하고 인증서를 발급받아 TLS를 올리면 서버가 웹사이트처럼 응답합니다. 문제는 이때 서버가 여러분의 것이고 여러분의 인증서를 사용하며, 고유한 지문을 가진다는 점입니다.
Reality는 이 단계를 없앱니다. 프로젝트 README에는 프로토콜이 “intended to replace the use of TLS”이며 “can point to other people's websites”라고 되어 있어 도메인을 구매할 필요가 없습니다. 클라이언트는 다른 사이트의 이름으로 TLS 핸드셰이크를 시작하고, Xray 서버는 해당 사이트의 실제 TLS로 응답하며, 키로 자체 클라이언트임을 확인한 뒤 계속 통신합니다. 중간에서 검사하는 입장에서는 이 연결이 “undistinguishable with the specified SNI”, 즉 해당 사이트를 방문한 것과 구분되지 않습니다.
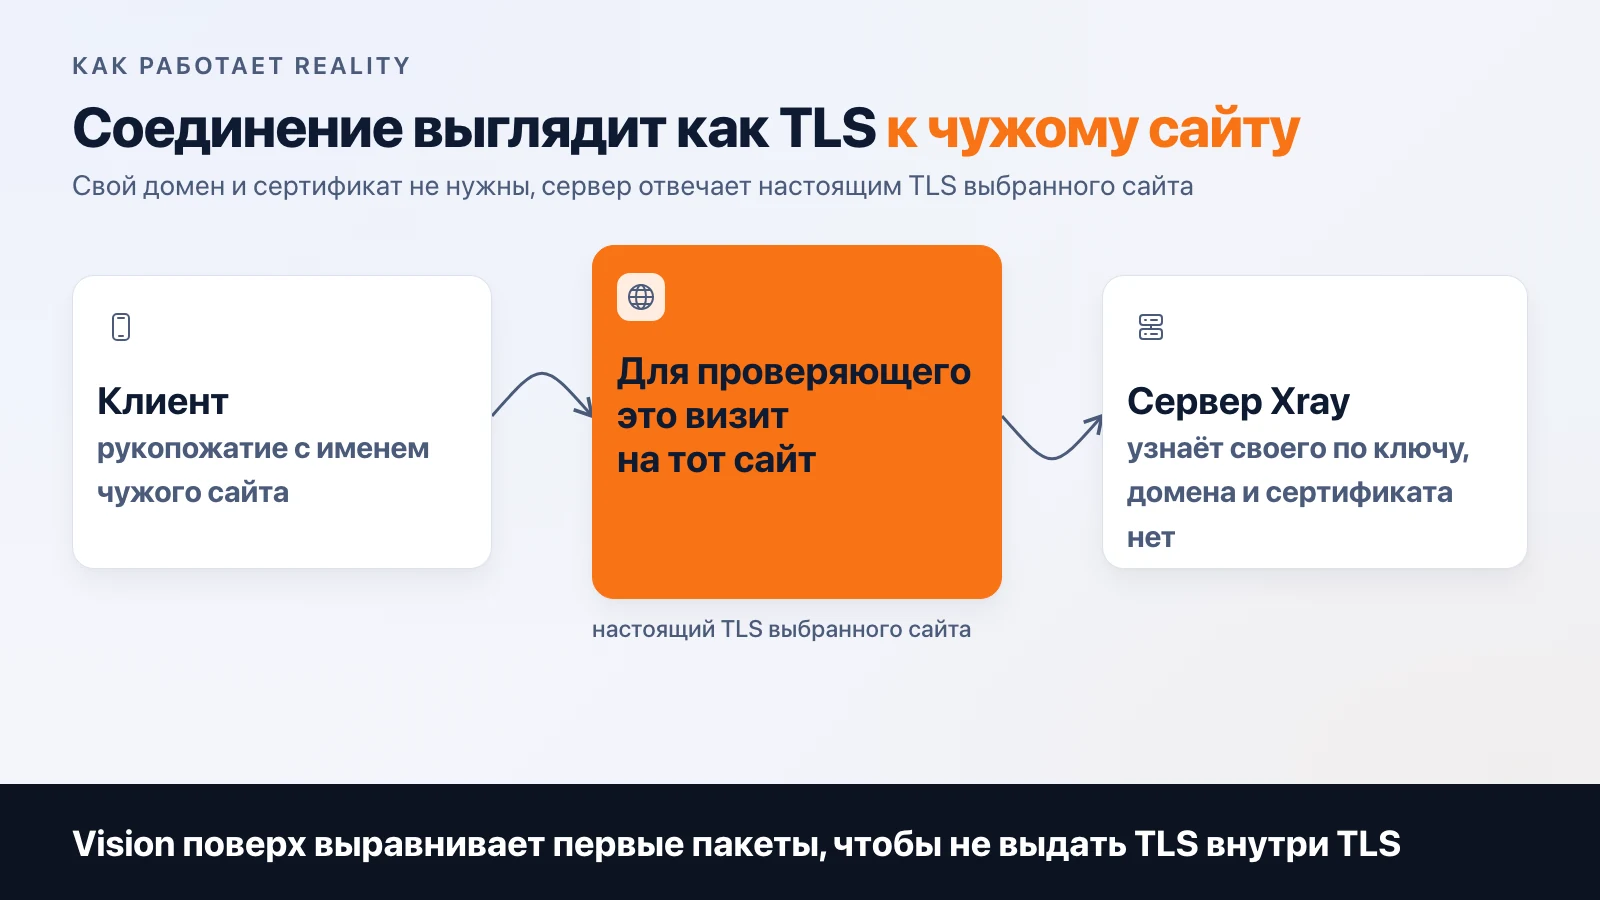
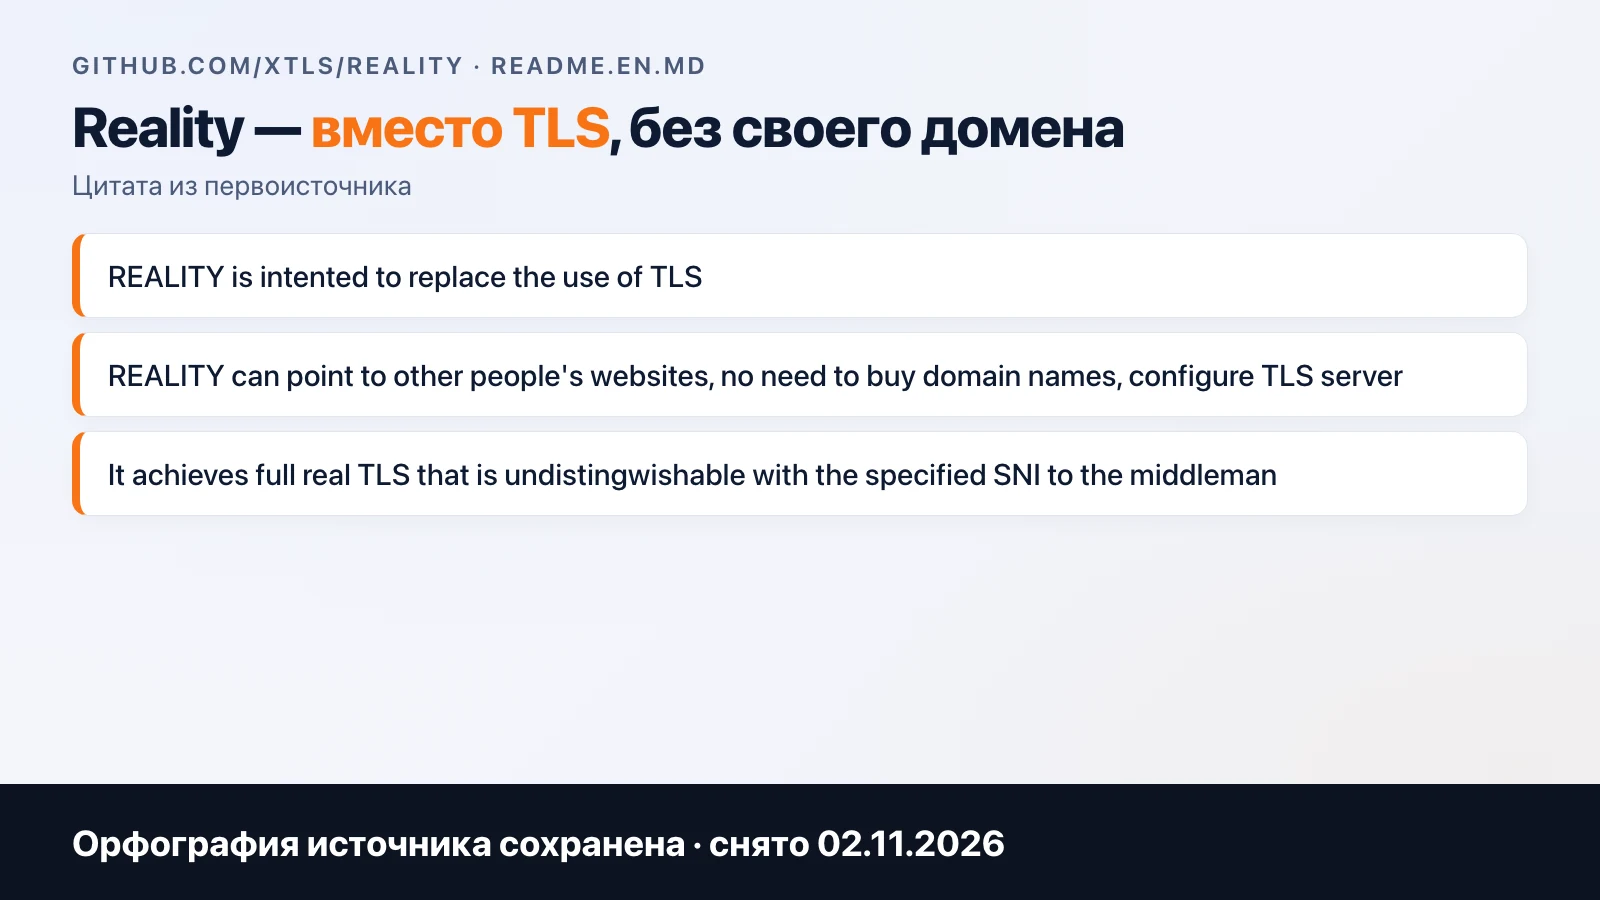
REALITY 프로젝트 README, 2026년 11월 2일 캡처. 서버는 Go의 tls 패키지를 포크한 것입니다.
서비스 운영자에게 주는 이점은 다음과 같습니다. 노드를 도메인 없이 올릴 수 있고, 인증서가 만료되지 않으며, 다른 서버로 이전할 때 아무것도 재발급할 필요가 없습니다. 반면 Reality는 CDN을 통과하지 못합니다. CDN은 여러분의 인증서를 확인해야 하는데 Reality에는 그 인증서가 없기 때문입니다.
Vision: 첫 패킷의 길이를 맞추는 이유
Reality는 최외곽 계층을 담당합니다. 그 안에서는 여전히 사용자 트래픽이 흐르며, 사용자가 HTTPS로 사이트를 열면 TLS 안에 TLS가 중첩됩니다. Xray 작성자는 Vision 관련 논의에서 데이터가 두 번 암호화되고 각 계층이 헤더를 추가하면서 핸드셰이크 초기 패킷들의 길이가 통계적인 패턴을 띠게 되고, 이를 통해 이런 연결을 알아볼 수 있다고 설명합니다.
Vision(flow: xtls-rprx-vision)은 짧은 핸드셰이크 패킷을 900~1400바이트 길이로 채우고, 첫 내부 패킷들이 오간 뒤에는 데이터를 건드리지 않고 그대로 복사합니다. 따라서 부하가 낮습니다. 시작 부분만 암호화되기 때문입니다. Vision은 패킷 타이밍을 변경하지 않으며, 작성자도 이 점을 분명히 밝힙니다.
실무 결론은 다음과 같습니다. Vision은 TCP에서만, 그리고 Reality 또는 TLS와 함께만 활성화합니다. XHTTP에는 필요하지 않으며, 해당 전송 방식은 작동 구조가 다릅니다.
전송 방식을 한 표로 정리
| 전송 방식 | CDN 경유 | 노드 부하 | Xray 입장 (2026.11.02) | 용도 |
|---|---|---|---|---|
| TCP + Reality + Vision | 없음 | 가장 낮음 | 직접 서버의 기본 경로 | CDN 없는 직접 서버 |
| XHTTP + Reality 또는 TLS | 예, TLS 구성에서 | TCP보다 높음, 모드에 따라 다름 | gRPC와 WebSocket 대신 권장 | CDN 및 TCP가 통과하지 않는 네트워크 |
| gRPC + TLS | HTTP/2 프록시 경유 | 중간 | “XHTTP로 전환 권장”, 능동 프로빙 위험 | 기존 설정 |
| WebSocket + TLS | 예 | 중간 | Xray는 WebSocket 대신 XHTTP 권장 | 기존 설정 |
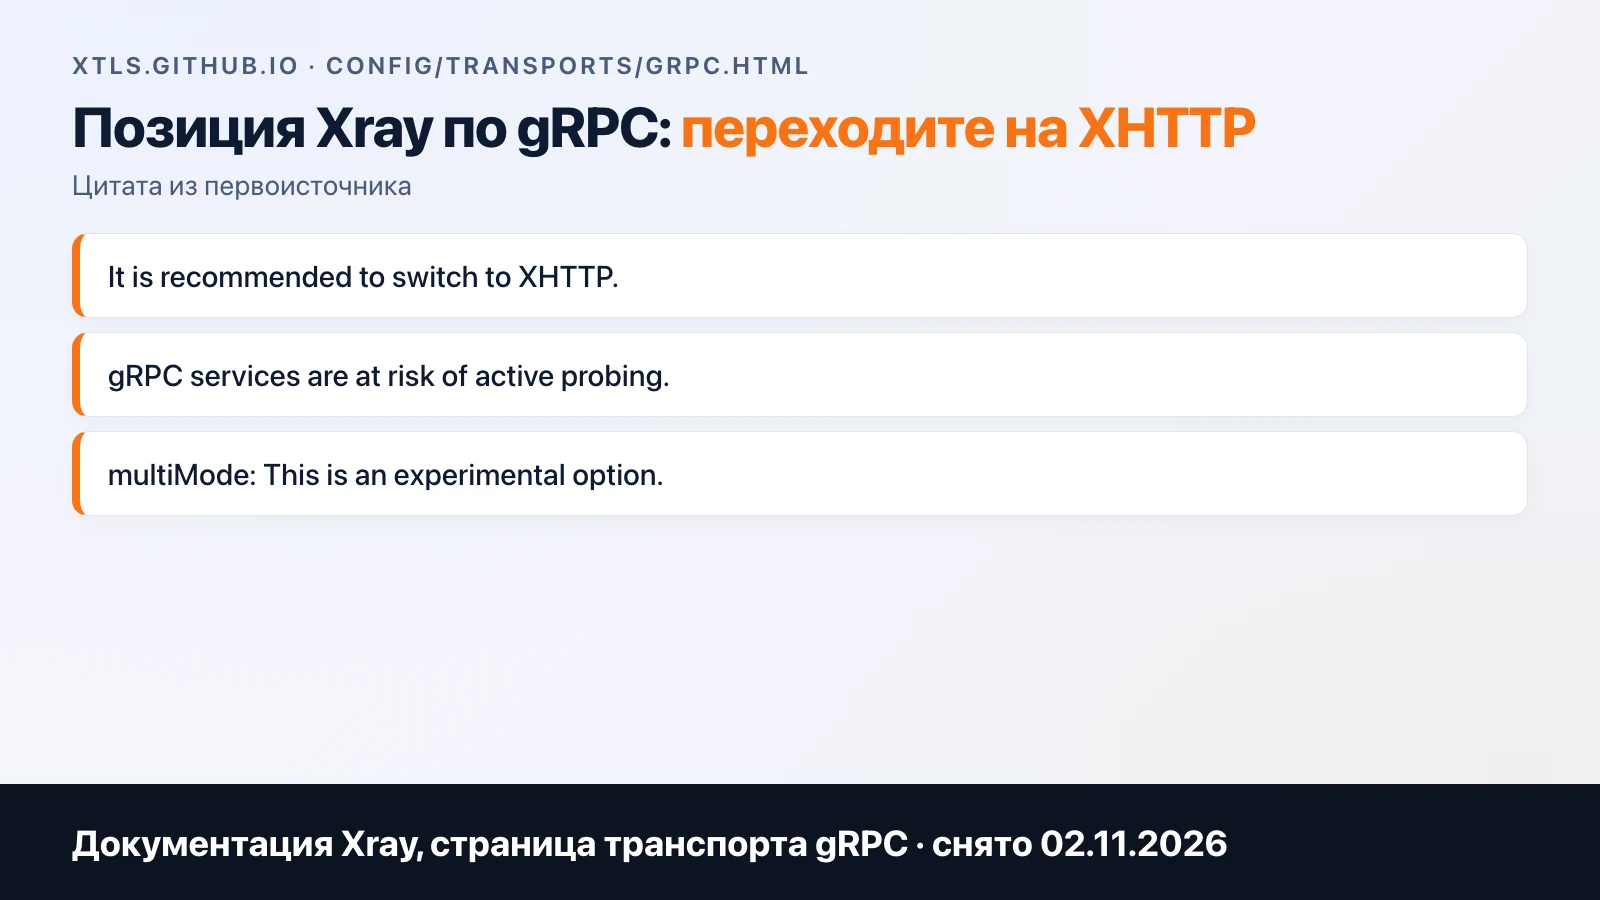
Xray 문서의 gRPC 페이지. “It is recommended to switch to XHTTP”라는 문구가 그대로 적혀 있고, multiMode는 실험적 기능으로 표시되어 있습니다.
표를 보면 실무에서 선택이 왜 두 가지로 좁혀지는지 알 수 있습니다. 직접 서버에는 가볍고 빠른 Vision 기반 TCP를 사용합니다. CDN이나 비표준 네트워크를 통과해야 하는 모든 경우에는 XHTTP를 사용합니다.
XHTTP: 세 가지 모드와 CDN
XHTTP는 2024년 말 SplitHTTP를 대체하며 등장했고, 작성자에 따르면 “업로드와 다운로드 스트림의 진정한 분리”를 갖추었습니다. 모드는 세 가지입니다.
packet-up— 업로드는 개별 요청으로, 다운로드는 스트림으로 수행합니다. 호환성이 가장 높아, CDN이나 리버스 프록시가 다른 모드를 차단하면 이 모드를 활성화합니다.stream-up— 업로드와 다운로드 모두 HTTP/2 스트림으로 처리합니다. 작성자 설명에 따르면 이 모드는 CDN을 통한 운영에서 기존 gRPC 전송 방식을 대체했습니다.stream-one— 하나의 POST 요청을 보내고 그 응답이 곧 역방향 스트림이 됩니다. 외부 계층이 Reality일 때 기본 모드입니다.
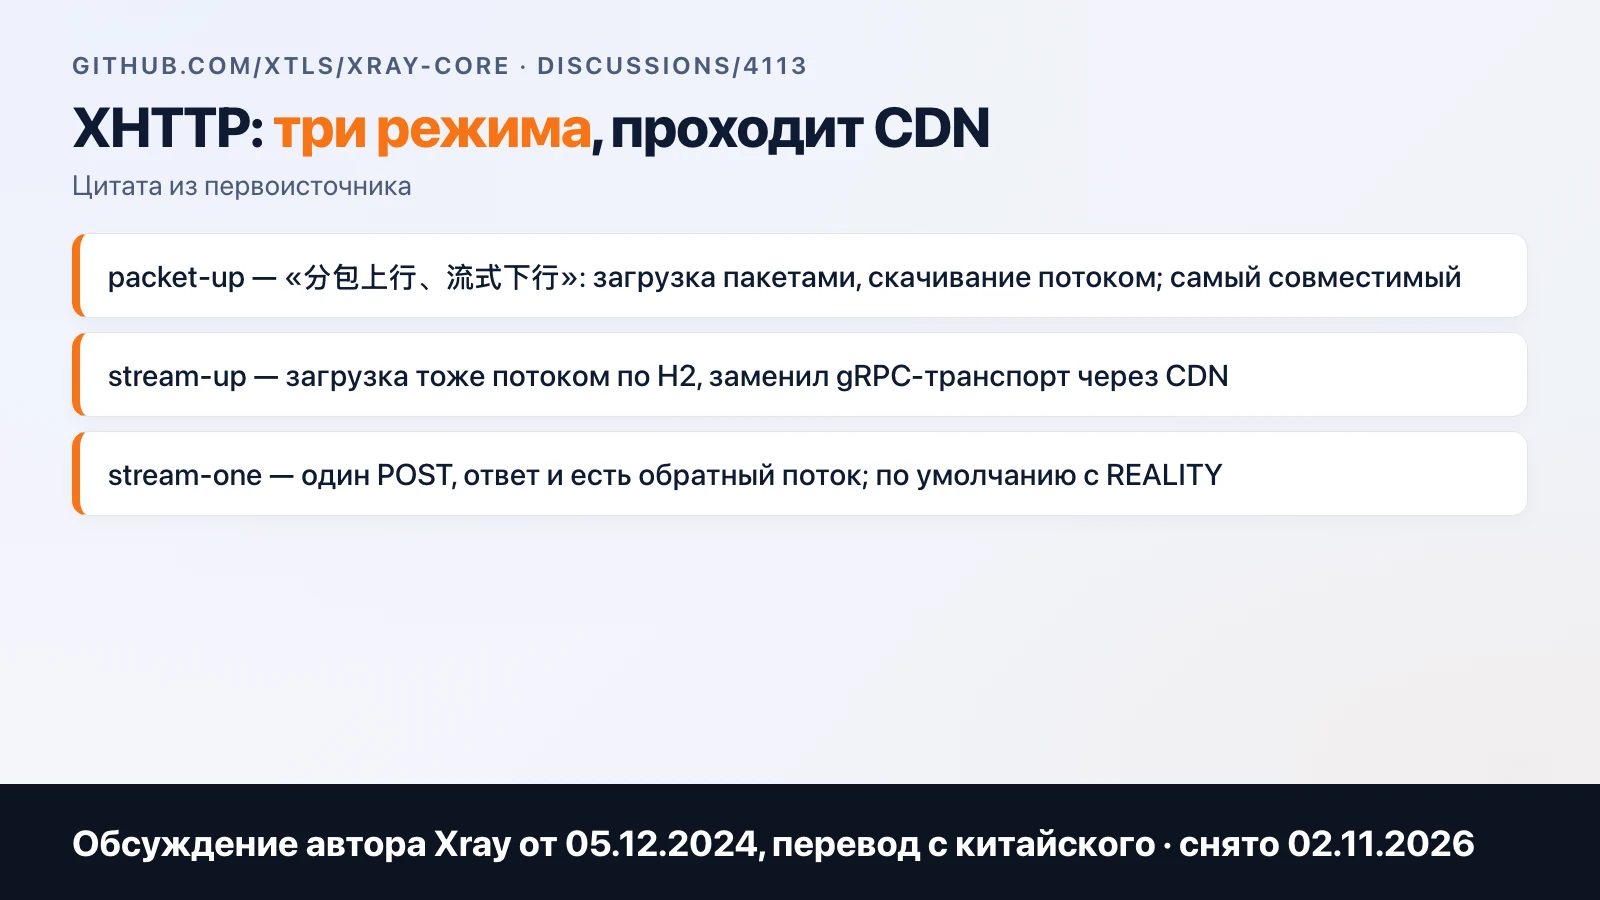
Xray-core 저장소의 논의 #4113에서 작성자가 XHTTP와 그 모드를 설명했습니다.
같은 논의에서 설정 전에 알아 두어야 할 유의 사항이 두 가지 있습니다. Cloudflare는 데이터가 없는 다운스트림 HTTP 연결을 100초 후에 닫으므로 이 점을 설정값에 반영해야 합니다. 그리고 CDN을 통한 연결이 되지 않으면 작성자는 CDN 패널에서 gRPC 지원을 활성화하거나 packet-up으로 전환할 것을 권장합니다.
메인 서버와 백업 서버를 서로 다른 전송 방식으로 운영해야 하는 이유
1년 넘게 운영 중인 서비스라면 어느 것이든 서버 목록을 열어 이름 아래 줄을 살펴보십시오. 거의 항상 TCP와 xhttp가 함께 있습니다. 이는 설정이 제각각인 것이 아니라 보험입니다.
어떤 네트워크에서 한 전송 방식이 통과하지 못하면 다른 하나는 대개 살아 있으므로, 사용자는 서버만 전환하면 됩니다. 전송 방식 하나에 서버 하나를 두는 것은 아무것도 바뀌지 않으리라는 데 거는 도박이며, 통신사 네트워크에서는 많은 것이 빠르게 바뀝니다. 메인 서버와 같은 전송 방식을 쓰는 백업 서버는 백업이 아닙니다. 같은 순간에 함께 끊깁니다.
특정 서비스가 어떤 노드에 무엇을 두었는지는 기사에 공개하지 않습니다. 그것은 서비스를 오래 살아남게 하는 작업의 일부이며, 공개할 이유가 없습니다.
문서에 있는 설정이 Wi-Fi에서는 버티고 모바일에서는 끊기는 이유
신생 서비스 고객센터에 들어오는 전형적인 문의입니다. "집에서는 되는데 밖에서는 안 됩니다." Xray 위키나 패널에서 가져온 설정은 클라이언트와 서버 사이에 아무도 개입하지 않는 네트워크를 전제로 만들어집니다. 가정용 Wi-Fi가 보통 그런 네트워크입니다. 통신사는 필터링 방식이 달라서, 같은 연결을 한 통신사는 통과시키고 다른 통신사는 1분 만에 끊으며, 또 다른 통신사는 아예 연결되지 않습니다.
그래서 집에서 자기 휴대폰으로 확인하는 것은 아무것도 증명하지 못합니다. 여러 통신사에서, 야외에서, 하루 중 다른 시간대에 확인해야 합니다. 그리고 그 결과는 문서의 설정과 거의 일치하지 않습니다. 노드마다 다른 전송 방식, 다른 파라미터, 일부 서비스에 대한 다른 라우팅이 필요합니다. 계산기에서는 이것이 패널 기본 설정과 별도로 "러시아 환경에 맞춘 PRO 설정"이라는 항목으로 표시되며, 이제 이유가 분명합니다. 기본 설정은 문서에 있는 설정이고, PRO는 구독자가 있는 환경에서 그것이 실제로 작동하게 만드는 설정입니다.
v26.10.31 릴리스: 지금 바로 업데이트해야 할 것
서비스 운영자의 현실입니다. Xray 코어는 자주 업데이트되며, 때로는 선택 사항이 아닙니다. 2026년 10월 31일 Xray-core v26.10.31이 나왔고, 이는 긴급 업데이트입니다. Linux 커널에서 취약점이 발견되어 IPv4 MPTCP를 리스닝하는 것만으로 원격 root 권한을 얻을 수 있게 되었기 때문에, 이제 Xray에서 MPTCP는 기본적으로 꺼져 있습니다. 이전 버전 v26.10.29는 철회되었고, 작성자는 가능한 한 빨리 업데이트할 것을 권합니다.
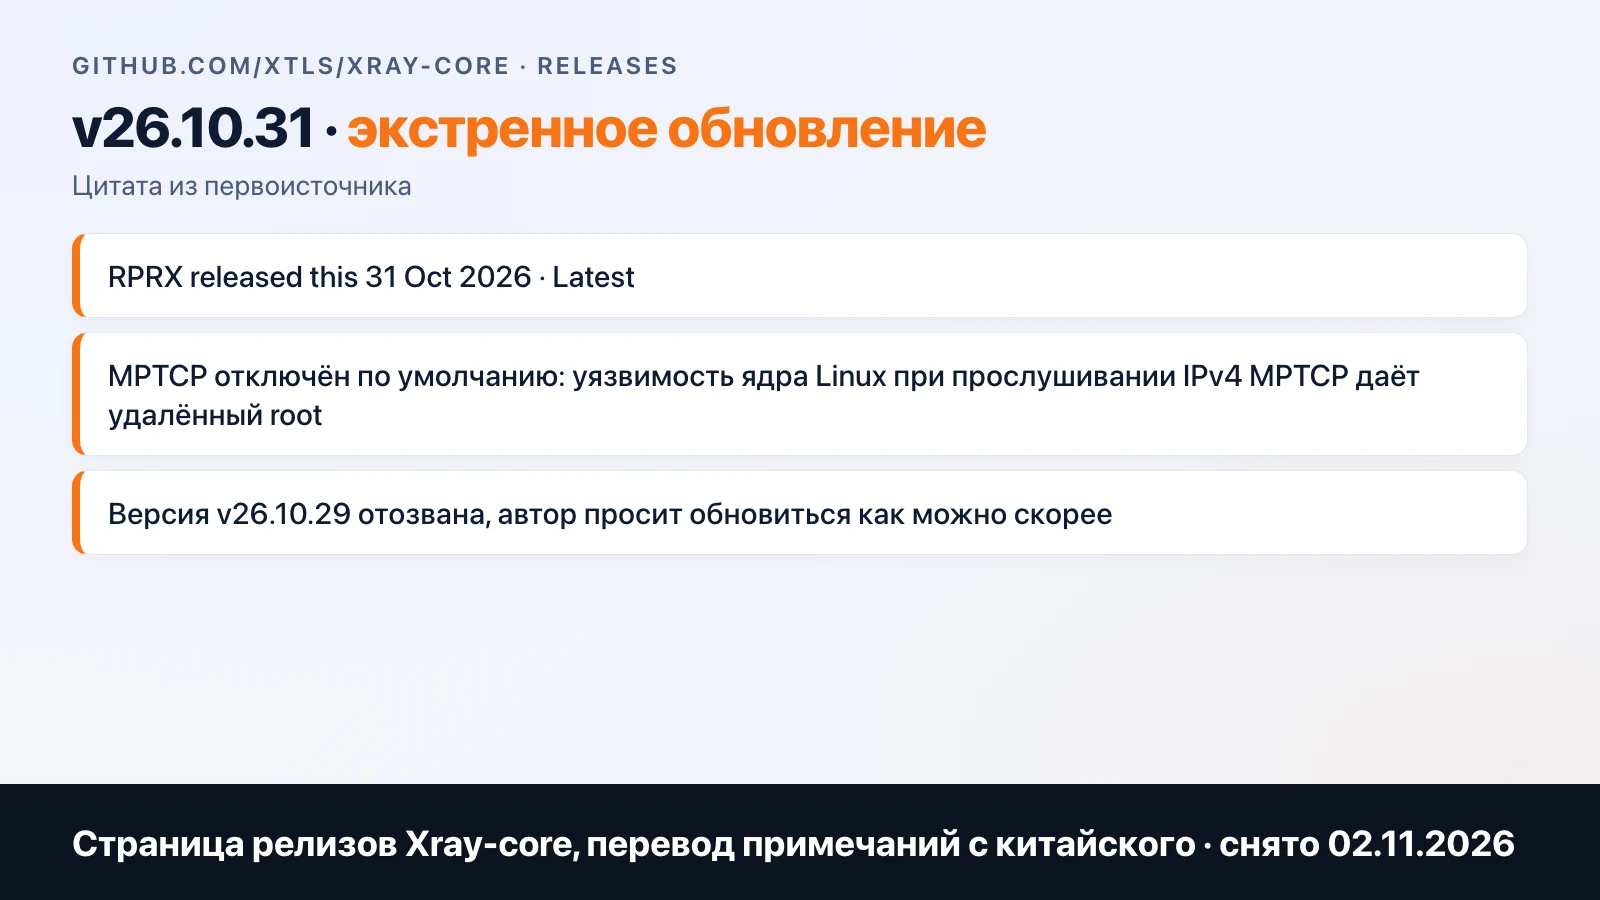
6개월 전 가이드로 패널을 설치하고 그동안 코어를 업데이트하지 않았다면, 오늘 버전을 확인해 볼 이유가 충분합니다. 3x-ui, Marzban, Remnawave 관련 기사에 나온 세 패널 모두 Xray-core로 동작하며, 코어는 패널과 별도로 업데이트합니다.
FAQ
Reality와 자체 도메인 TLS 중 무엇을 써야 하나요? Reality는 도메인과 인증서가 필요 없고, 검사하는 쪽에는 다른 사이트의 실제 TLS를 보여줍니다. 자체 도메인 TLS는 트래픽이 CDN을 거칠 때 필요합니다.
Vision은 Reality와 무엇이 다른가요? Reality는 TLS를 대체하는 계층이고, Vision은 첫 패킷들의 길이를 맞추는 VLESS 내부의 스트림 모드입니다. 둘은 함께 동작합니다.
gRPC는 아직 필요한가요? Xray 문서는 XHTTP로 옮길 것을 권합니다. gRPC는 예전 설정을 위해 남아 있습니다.
러시아 모바일 네트워크에서는 어떤 전송 방식이 작동하나요? 문서에 있는 어느 것이든 Wi-Fi에서는 작동하며, 통신사 네트워크에서는 작동하지 않을 수 있습니다. 이것이 바로 러시아 환경에 맞춘 설정입니다.
패널들이 Reality를 지원하나요? 3x-ui, Marzban, Remnawave는 Xray-core로 동작하며, 세 패널 모두 Reality와 XHTTP를 지원합니다.
통신사에 맞춘 전송 방식 설정은 계산기에서 "러시아 환경에 맞춘 PRO 설정"이라고 합니다. 패널, 서버, 앱과 함께 놓았을 때 총비용이 얼마인지 그곳에서 확인할 수 있습니다.
자주 묻는 질문
Reality와 자체 도메인 TLS 중 무엇을 선택해야 합니까?
Reality는 도메인과 인증서가 필요 없으며, 검사하는 쪽에 다른 사이트의 실제 TLS를 보여 줍니다. 자체 도메인 TLS는 트래픽이 CDN을 거치는 경우에 필요합니다.
Vision은 Reality와 어떻게 다릅니까?
Reality는 TLS를 대신하는 계층이고, Vision은 VLESS 내부의 스트림 모드로 첫 패킷들의 길이를 맞춰 TLS 속의 TLS가 드러나지 않게 합니다. 두 기능은 함께 동작합니다.
Xray에서 gRPC는 아직 필요합니까?
Xray 문서는 XHTTP로 전환할 것을 분명히 권장합니다. gRPC는 기존 설정과의 호환성을 위해 남아 있습니다.
러시아 이동통신망에서는 어떤 전송 방식이 동작합니까?
문서에 나온 어떤 전송 방식이든 가정용 Wi-Fi에서는 동작하지만 통신사망에서는 동작하지 않을 수 있습니다. 통신사마다 필터링 방식이 다르기 때문입니다. 이것이 바로 러시아 환경에 맞춘 설정이며, 위키에서 그대로 복사할 수는 없습니다.
3x-ui, Marzban, Remnawave는 Reality를 지원합니까?
세 패널 모두 Xray-core에서 동작하며, 각 패널에서 Reality와 XHTTP를 사용할 수 있습니다.
관련 아티클
VPN 서비스용 서버: 어떤 VPS를 골라야 하고 어디까지 감당할까
구독형 VPN 서비스에 필요한 VPS: 대역폭, 트래픽 한도, 프로세서. 실제 운영 중인 서비스의 수치: 월 79 TiB, 동시 접속 395명, 무엇이 먼저 한계에 부딪히는지.

자체 앱과 Happ: VPN 서비스 고객에게 무엇을 제공할까요
Happ은 무료이고 1분이면 설치되지만 러시아 App Store에서는 삭제됩니다. 자체 앱은 심사에 몇 달이 걸립니다. 구독자에게 무엇을, 언제 제공해야 할까요.
자체 VPN 서비스: 만드는 방법과 출시에 필요한 것
판매용 자체 VPN 서비스를 만드는 방법: 클라이언트, 설정 파일, 결제 기능이 있는 백엔드, 고객 지원. 기본 설정이 러시아에서 왜 작동하지 않는지, App Store가 무엇을 요구하는지 정리합니다.