VLESS Reality para serviço de VPN: TCP com Vision, XHTTP ou gRPC
O VLESS Reality é o que sustenta hoje a maioria dos serviços por assinatura e o que, na nossa calculadora, fica escondido atrás da linha «configuração PRO para a Rússia». Ele é escolhido em 53% dos cálculos, e quase todo mundo pergunta a mesma coisa: qual é a diferença entre TCP e XHTTP e qual dos dois usar. Abaixo, quatro transportes em uma tabela, com a posição do próprio Xray, e a resposta de por que, em um serviço que dura muito tempo, os servidores principal e de reserva ficam em transportes diferentes.
Resposta curta
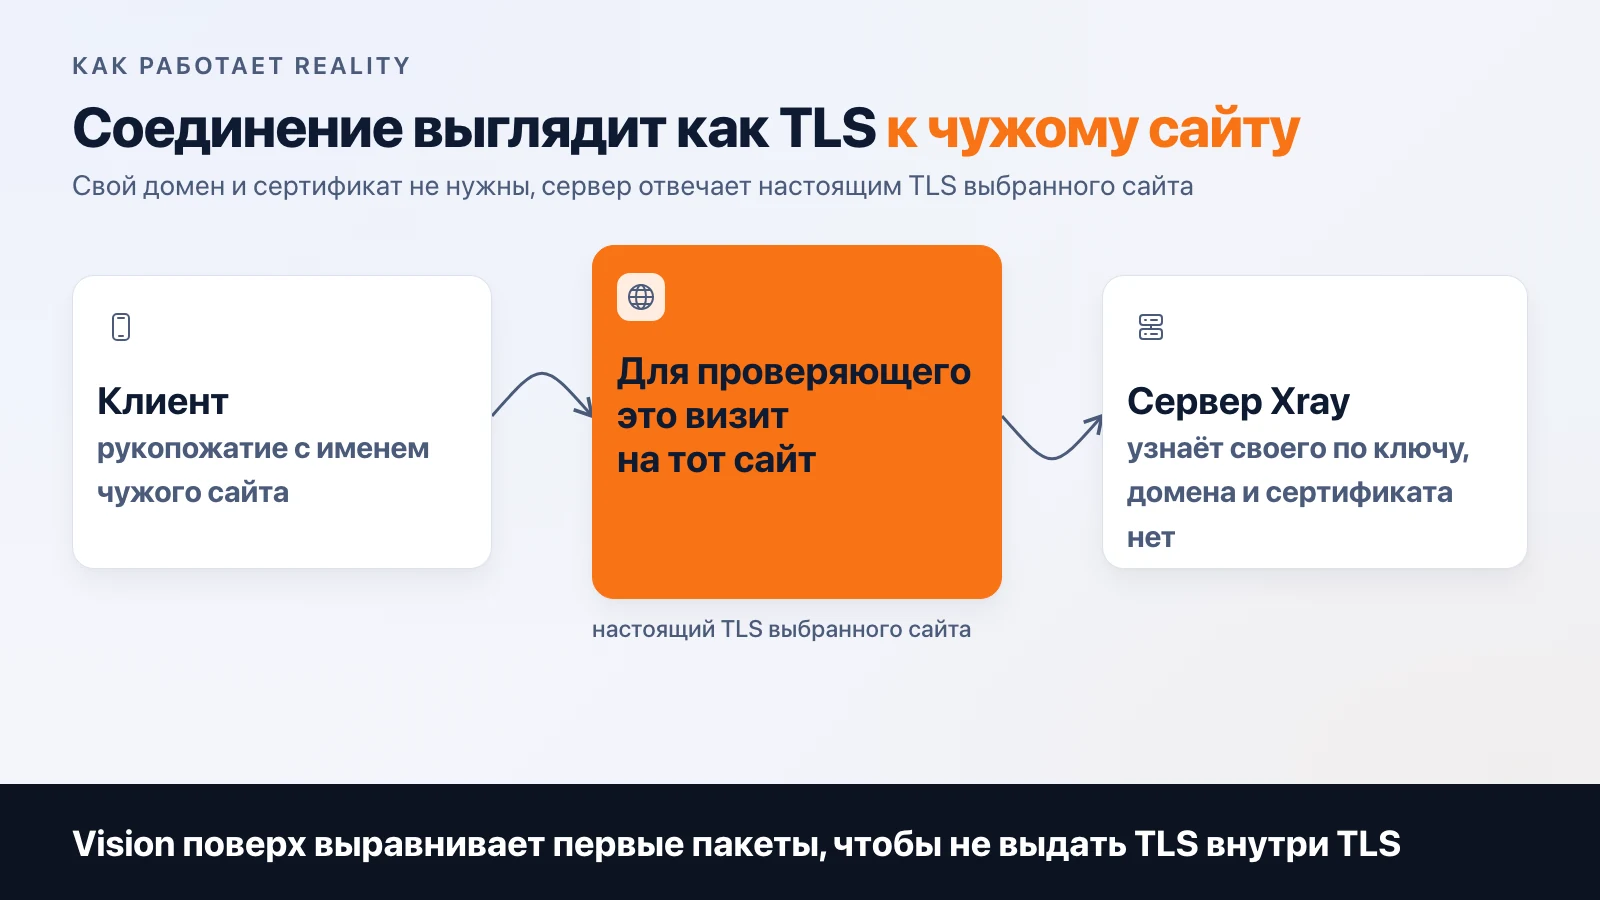
O Reality substitui o TLS: a conexão parece um HTTPS comum a um site de terceiros, sem precisar de domínio próprio nem de certificado. O Vision alinha os primeiros pacotes para que não se identifique um segundo TLS por dentro. O transporte para servidor direto é TCP com Vision; para operar via CDN, XHTTP. O próprio Xray recomenda substituir o gRPC por XHTTP. Vale manter os servidores principal e de reserva do serviço em transportes diferentes, e isso não é excesso de precaução.
O que é o Reality e por que ele precisa do site de outra pessoa
O esquema clássico: você compra um domínio, obtém um certificado, sobe o TLS e seu servidor responde como um site. O problema é que o servidor é seu, com o seu certificado, e ele tem uma impressão digital.
O Reality elimina essa etapa. No README do projeto está escrito assim mesmo: o protocolo é «intended to replace the use of TLS» e «can point to other people's websites», não é preciso comprar domínio. O cliente inicia o handshake TLS com o nome do site de terceiros, o servidor Xray responde com o TLS real desse site, e reconhece o seu próprio cliente pela chave, passando a falar com ele. Para quem inspeciona no meio do caminho, essa conexão é «undistinguishable with the specified SNI», ou seja, indistinguível de uma visita àquele site.
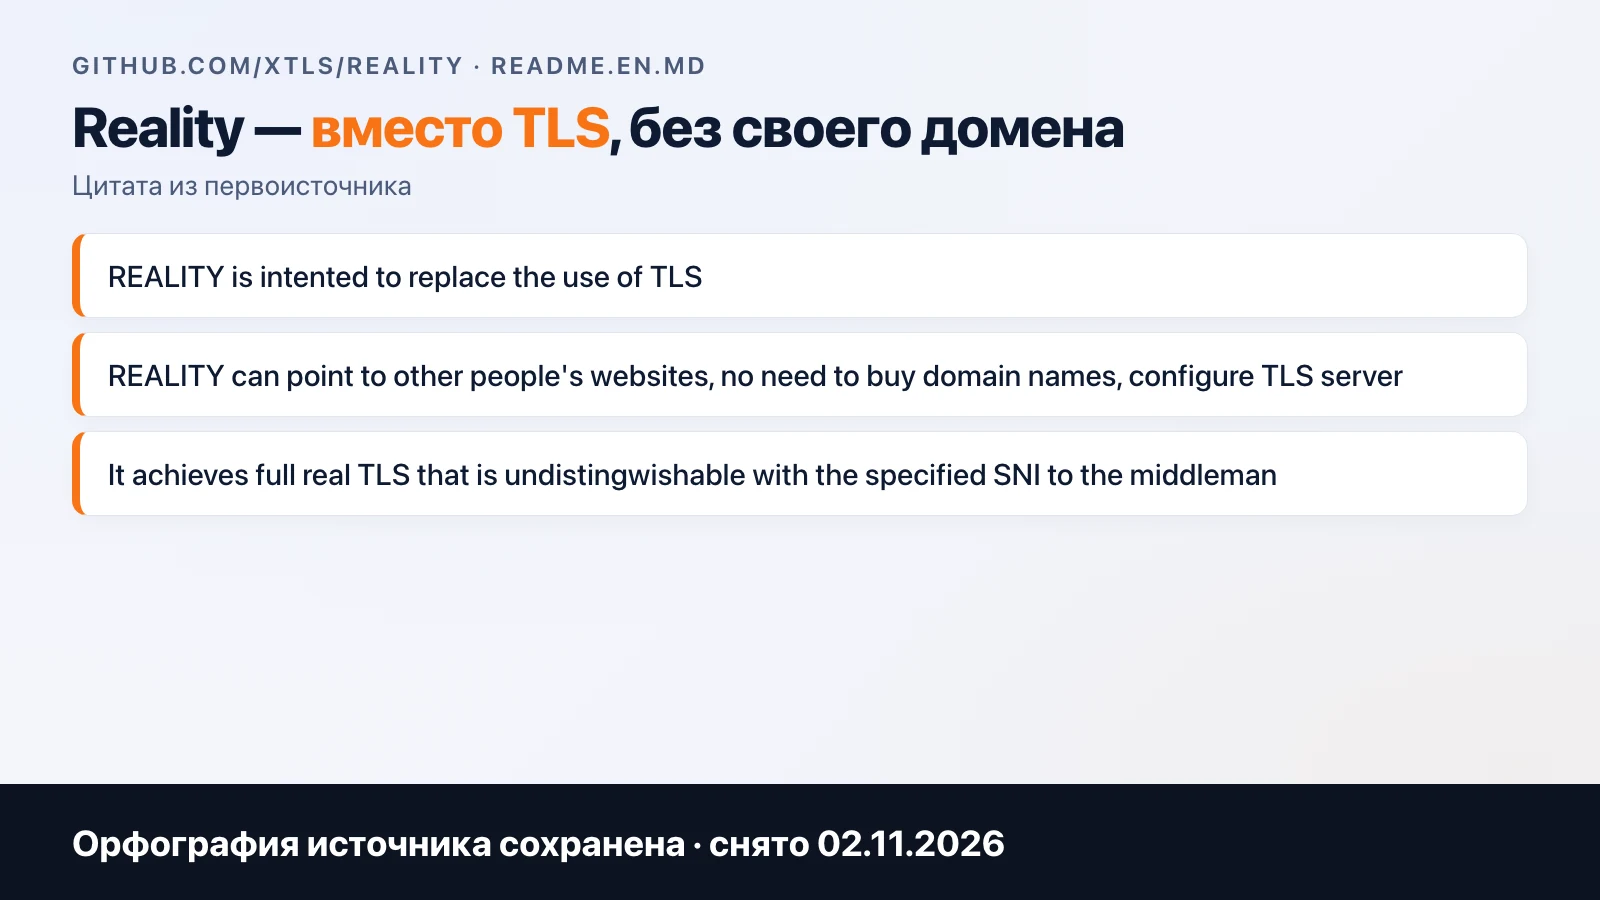
README do projeto REALITY, capturado em 2 de novembro de 2026. O servidor é um fork do pacote tls do Go.
O que isso dá ao dono do serviço: o nó sobe sem domínio, o certificado não vence e, ao migrar para outro servidor, nada precisa ser reemitido. O que isso não dá: o Reality não passa por CDN, porque a CDN precisa ver o seu certificado, e ele não existe.
Vision: por que alinhar os primeiros pacotes
O Reality cobre a camada externa. Por dentro, o tráfego do usuário continua passando e, quando ele abre um site por HTTPS, resulta em TLS dentro de TLS. O autor do Xray, na discussão sobre o Vision, explica que os dados são criptografados duas vezes, cada camada adiciona um cabeçalho, e os comprimentos dos primeiros pacotes do handshake ganham uma forma estatística pela qual essa conexão é reconhecida.
O Vision (flow: xtls-rprx-vision) completa os pacotes curtos do handshake até um comprimento entre 900 e 1400 bytes e, depois dos primeiros pacotes internos, para de mexer nos dados e apenas os copia. Daí a carga baixa: só o início é criptografado. O Vision não mexe nos timings dos pacotes, e o autor escreve isso diretamente.
Conclusão prática: o Vision só é ativado em TCP e apenas com Reality ou TLS. Para XHTTP ele não é necessário, ali a mecânica é outra.
Os transportes em uma tabela
| Transporte | Via CDN | Carga no nó | Posição do Xray (02.11.2026) | Para quê |
|---|---|---|---|---|
| TCP + Reality + Vision | não | a mais baixa | caminho principal para servidor direto | servidor direto sem CDN |
| XHTTP + Reality ou TLS | sim, na variante com TLS | maior que TCP, depende do modo | recomendado no lugar de gRPC e WebSocket | CDN e redes onde o TCP não passa |
| gRPC + TLS | via proxy HTTP/2 | média | «recomenda-se migrar para XHTTP», risco de sondagem ativa | configurações antigas |
| WebSocket + TLS | sim | média | o Xray recomenda XHTTP no lugar dele | configurações antigas |
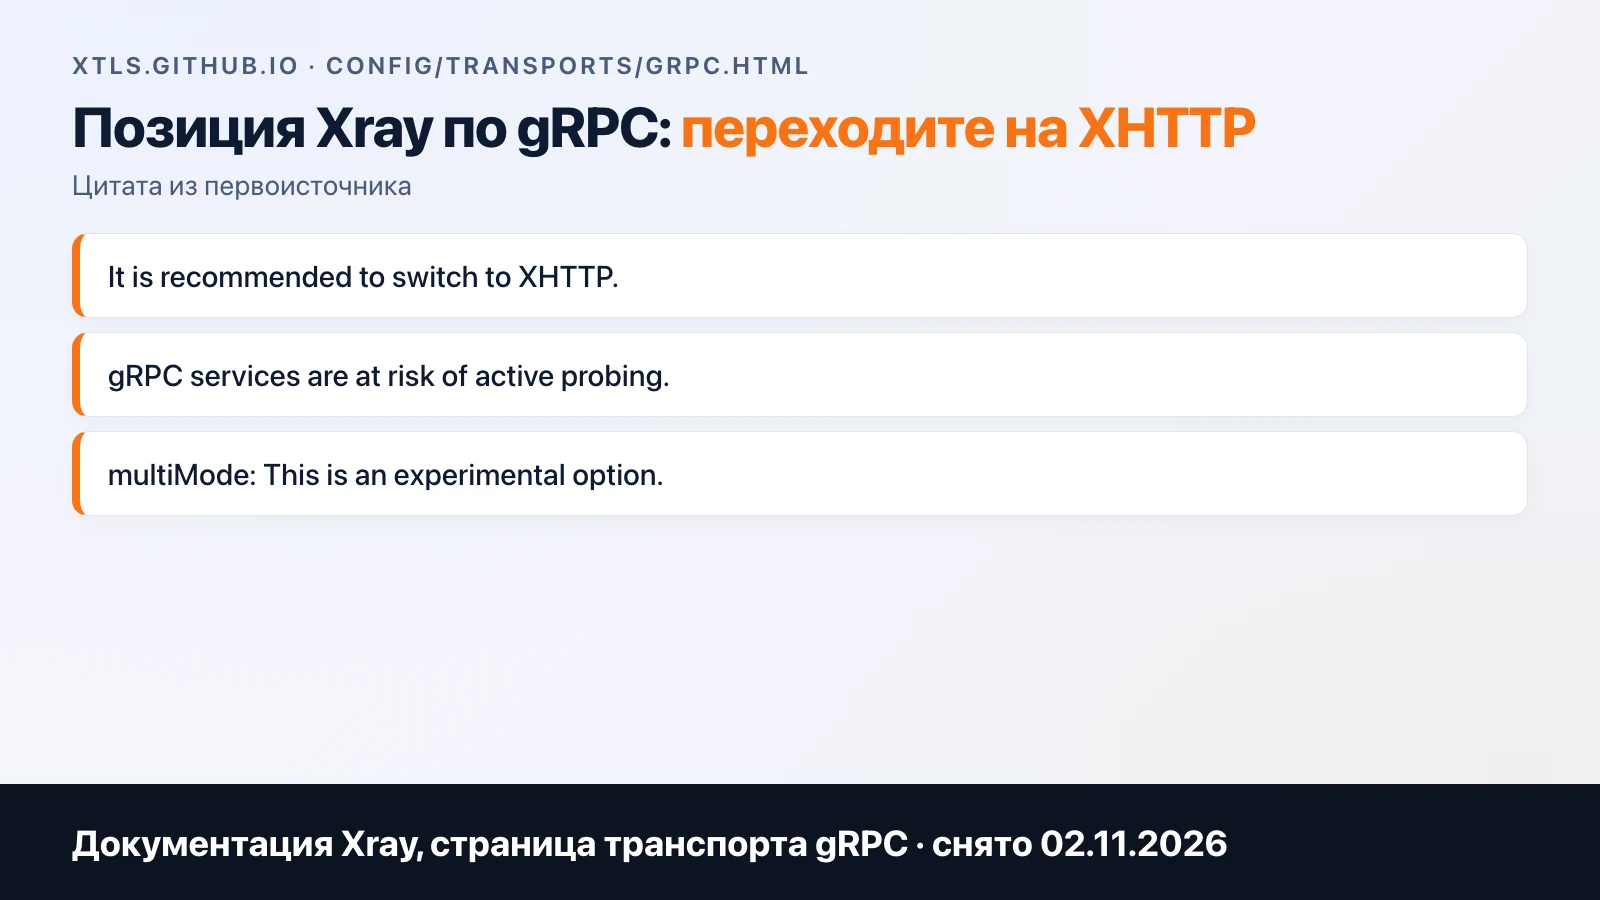
Página gRPC na documentação do Xray. A frase «It is recommended to switch to XHTTP» está lá com todas as letras, e o multiMode está marcado como experimental.
Pela tabela dá para ver por que a escolha na prática se resume a duas linhas. Servidor direto — TCP com Vision, leve e rápido. Tudo o que precisa passar por CDN ou por redes fora do padrão — XHTTP.
XHTTP: três modos e CDN
O XHTTP surgiu no fim de 2024 como substituto do SplitHTTP e ganhou, nas palavras do autor, «uma separação real dos fluxos de subida e descida». São três modos:
packet-up— upload em requisições separadas, download em fluxo. O mais compatível: se a CDN ou o proxy reverso corta os demais, é ele que se ativa.stream-up— tanto o upload quanto o download em fluxo por HTTP/2. Esse modo, conforme a descrição do autor, substituiu o antigo transporte gRPC no trabalho via CDN.stream-one— um único POST, e a resposta a ele é o fluxo de volta. Modo padrão quando a camada externa é o Reality.
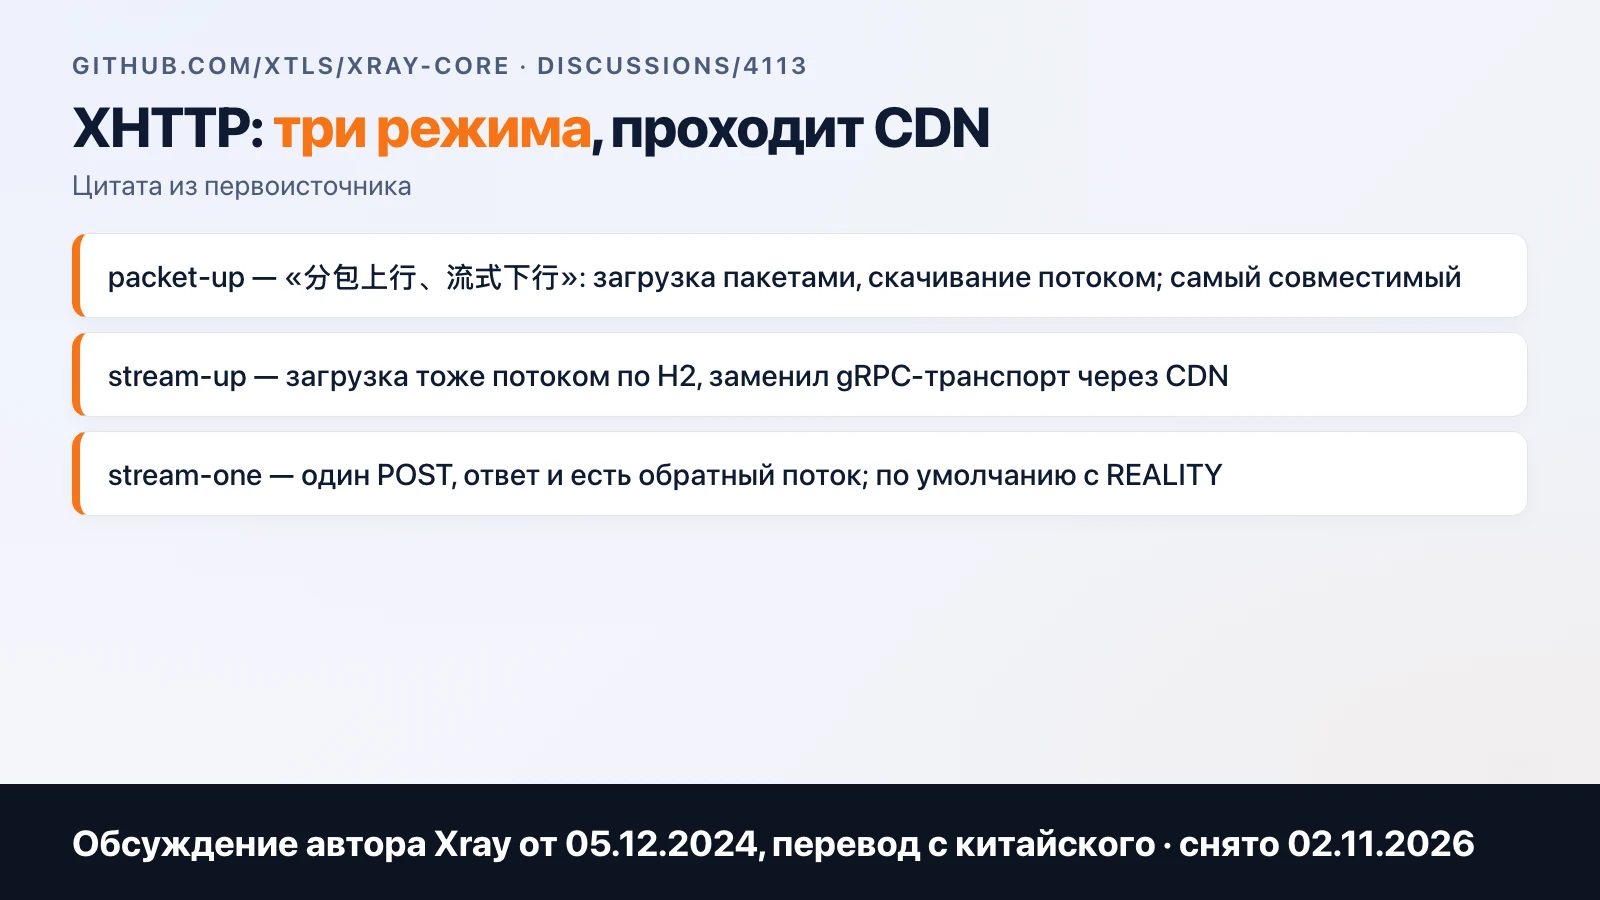
Discussão nº 4113 no repositório Xray-core, na qual o autor descreveu o XHTTP e seus modos.
Duas ressalvas da mesma discussão que vale saber antes de configurar. O Cloudflare encerra o HTTP de descida sem dados após 100 segundos, e isso precisa ser considerado nos parâmetros. E se não conectar via CDN, o autor recomenda ativar o suporte a gRPC no painel da CDN ou migrar para packet-up.
Por que os servidores principal e de backup devem rodar em transportes diferentes
Abra a lista de servidores de qualquer serviço que já funciona há mais de um ano e olhe para as linhas abaixo dos nomes: quase sempre vão estar lá TCP e xhttp. Não é inconsistência nas configurações, é uma proteção.
Se um transporte deixa de passar em alguma rede, o segundo provavelmente continua vivo, e para o usuário basta trocar de servidor. Um servidor em um único transporte é uma aposta de que nada vai mudar — e nas redes das operadoras muita coisa muda, e rápido. Um servidor de backup no mesmo transporte do principal não conta como backup: ele cai no mesmo minuto.
O que exatamente e em quais nodes roda em cada serviço não se publica em artigos. É a parte do trabalho que torna o serviço resistente, e não há por que deixá-la em acesso aberto.
Por que a configuração da documentação aguenta no Wi-Fi e cai no celular
Clássico dos chamados ao suporte de um serviço novo: “em casa funciona, na rua não”. A configuração da wiki do Xray ou do painel é montada para uma rede em que ninguém interfere entre o cliente e o servidor. O Wi-Fi de casa costuma ser uma rede assim. Nas operadoras a filtragem funciona de outra forma: a mesma conexão uma operadora deixa passar, outra derruba em um minuto e uma terceira nem estabelece.
Por isso, testar no seu próprio celular dentro de casa não prova nada. É preciso testar em várias operadoras, na rua, em horários diferentes do dia. E o que sai no final raramente bate com a configuração da documentação: outros transportes em nodes diferentes, outros parâmetros, outras rotas para parte dos serviços. Na calculadora, isso é a linha “Configuração PRO para a Rússia”, separada da configuração básica do painel, e agora fica claro por quê: a configuração básica é o config da documentação, e a PRO é o que faz ele funcionar onde vivem seus assinantes.
Release v26.10.31: o que atualizar agora mesmo
A realidade de quem administra um serviço: o núcleo do Xray é atualizado com frequência, e às vezes isso não é opcional. Em 31 de outubro de 2026 saiu o Xray-core v26.10.31, e é uma atualização emergencial: encontraram no kernel do Linux uma vulnerabilidade pela qual a escuta de MPTCP em IPv4 permite obter root remoto, então o MPTCP no Xray agora vem desligado por padrão. A versão anterior, v26.10.29, foi retirada, e o autor pede que todos atualizem o quanto antes.
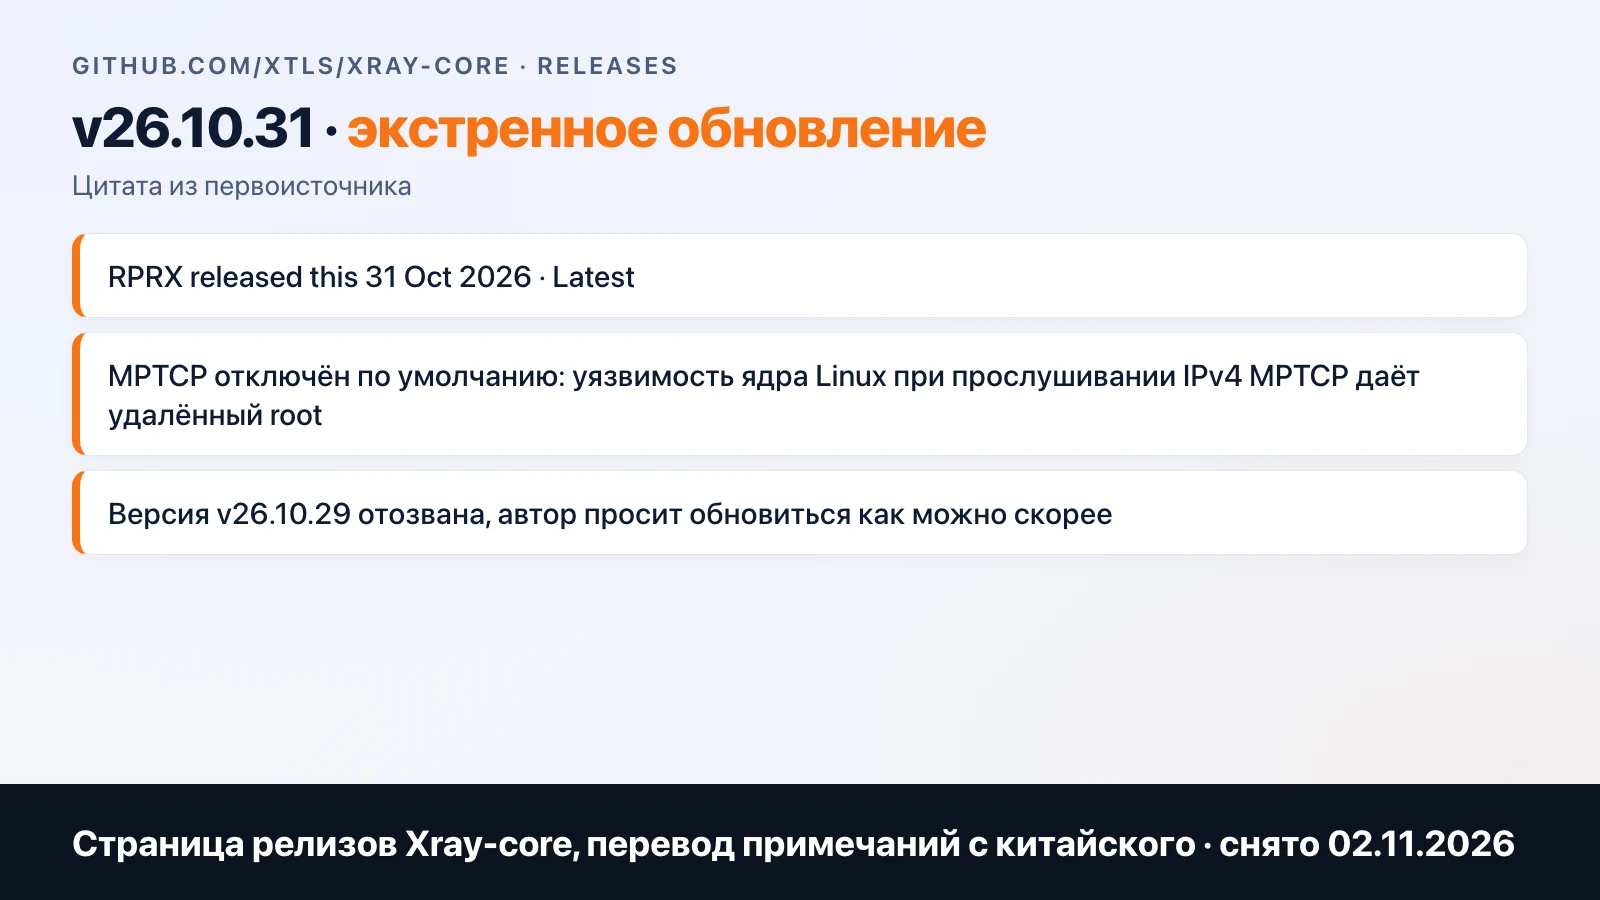
Se você instalou o painel seguindo um guia de seis meses atrás e desde então não atualizou o núcleo, isso é motivo para checar a versão hoje. Todos os três painéis do artigo sobre 3x-ui, Marzban e Remnawave rodam sobre o Xray-core e o atualizam separadamente do próprio painel.
FAQ
Reality ou TLS com domínio próprio? O Reality não exige domínio nem certificado e mostra a quem inspeciona o TLS real de um site de terceiros. O TLS com domínio próprio é necessário onde o tráfego passa por CDN.
Qual é a diferença entre o Vision e o Reality? O Reality é uma camada no lugar do TLS; o Vision é um modo de fluxo dentro do VLESS que equaliza o tamanho dos primeiros pacotes. Os dois funcionam juntos.
O gRPC ainda é necessário? A documentação do Xray recomenda migrar para o XHTTP. O gRPC continua existindo por causa das configurações antigas.
Qual transporte funciona nas redes móveis da Rússia? Qualquer um dos que estão na documentação funciona no Wi-Fi e pode não funcionar na operadora. É exatamente essa a configuração para a Rússia.
Os painéis suportam Reality? 3x-ui, Marzban e Remnawave rodam sobre o Xray-core, e o Reality e o XHTTP estão em todos eles.
A configuração de transportes para as operadoras na calculadora se chama “Configuração PRO para a Rússia”. Lá dá para ver quanto ela custa junto com o painel, o servidor e os aplicativos.
Perguntas frequentes
Reality ou TLS com domínio próprio?
O Reality não exige domínio nem certificado e mostra ao verificador o TLS real de outro site. O TLS com domínio próprio é necessário onde o tráfego passa por CDN.
Qual é a diferença entre Vision e Reality?
O Reality é uma camada no lugar do TLS, o Vision é um modo de fluxo dentro do VLESS que iguala os tamanhos dos primeiros pacotes para não denunciar TLS dentro de TLS. Eles funcionam juntos.
O gRPC no Xray ainda é necessário?
A documentação do Xray recomenda diretamente migrar para o XHTTP. O gRPC permanece por compatibilidade com configurações antigas.
Qual transporte funciona nas redes móveis da Rússia?
Qualquer transporte da documentação funciona no Wi-Fi de casa e pode não funcionar na operadora: a filtragem delas é feita de outra forma. É exatamente essa a configuração para a Rússia, não dá para copiar da wiki.
O 3x-ui, o Marzban e o Remnawave suportam Reality?
Os três painéis funcionam com o Xray-core, e o Reality e o XHTTP estão disponíveis em cada um.
Artigos relacionados
Servidor para serviço de VPN: qual VPS escolher e quanta carga ele aguenta
Qual VPS é necessário para um serviço de VPN com assinaturas: banda, limite de tráfego, processador. Números de um serviço em operação: 79 TiB por mês, 395 pessoas online, e o que esgota primeiro.

App próprio ou Happ: o que entregar aos clientes do serviço de VPN
O Happ é gratuito e instala em um minuto, mas é removido da App Store russa. Um app próprio passa meses em revisão. O que entregar aos assinantes e quando.
Pagamento em bot do Telegram: Stars, YooKassa, SBP ou cripto
Como receber pagamento por assinatura em bot do Telegram: a regra do Telegram sobre Stars, as comissões da YooKassa e da Tribute, cripto. Como as pessoas realmente pagam no nosso bot.